Phân tích dữ liệu bằng AI mà vẫn bảo vệ dữ liệu khách hàng: 5 lớp bảo vệ và quy trình 10 bước
Cách dùng AI phân tích dữ liệu khách hàng mà không lộ dữ liệu: phân loại 3 mức, gửi cấu trúc thay vì dữ liệu, ẩn danh, chọn nơi xử lý, khung pháp lý Việt Nam và kế hoạch 30 ngày.
Muốn dùng AI để phân tích dữ liệu khách hàng thì có 2 cách làm sai phổ biến. Cách thứ nhất là dán nguyên bảng khách hàng, có cả họ tên, số điện thoại và lịch sử mua hàng, vào một cửa sổ chat rồi hỏi "phân tích giúp tôi".
Cách thứ hai là cấm hẳn nhân viên dùng AI, khiến họ dùng lén bằng tài khoản cá nhân, nghĩa là rủi ro vẫn còn mà doanh nghiệp không còn nhìn thấy. Con đường giữa là phân loại dữ liệu, đưa cho AI đúng phần cần thiết ở đúng dạng đã giảm thiểu, chọn nơi xử lý có cam kết rõ, và giữ nhật ký.
Bài này trình bày cách đó theo 5 lớp bảo vệ và quy trình 10 bước, dựa trên tài liệu về dữ liệu của Anthropic (trang "Data usage" và trung tâm quyền riêng tư, đọc ngày 21/10/2026) làm ví dụ cụ thể về những điều một nhà cung cấp AI cam kết và không cam kết, cùng khung pháp lý Việt Nam theo các bài đã đăng của Click Star.
Đây là thông tin tham khảo, không thay thế tư vấn pháp lý, và mỗi nhà cung cấp AI có điều khoản riêng cần được đọc. Click Star đã có bài về luật bảo vệ dữ liệu cá nhân và bài về các việc cần làm với cơ sở dữ liệu; bài này nối chúng với việc dùng AI.
Điểm chính
- Rủi ro lớn nhất không nằm ở "AI" mà ở việc dữ liệu rời khỏi tầm kiểm soát: mọi lời nhắc và kết quả được gửi qua mạng đến nhà cung cấp, và thời gian lưu trữ khác nhau tùy loại tài khoản. Với Anthropic, gói tiêu dùng bật cho phép huấn luyện được lưu 5 năm, tắt thì 30 ngày; gói thương mại (Team, Enterprise, API) lưu 30 ngày và mặc định không dùng đầu vào, đầu ra để huấn luyện.
- Một số đường đi của dữ liệu dễ bị quên: bản ghi phiên lưu ở máy cục bộ dạng văn bản thuần trong 30 ngày, báo cáo gửi qua lệnh /feedback được lưu 5 năm, và bản ghi chia sẻ qua khảo sát chất lượng được lưu đến 6 tháng với mã nguồn và nội dung tệp tải lên nguyên trạng.
- Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ 1/1/2026 đặt ra nghĩa vụ về đồng ý, chuyển dữ liệu ra nước ngoài (đánh giá tác động, thông báo Bộ Công an, thỏa thuận ràng buộc với bên nhận), báo cáo sự cố trong 72 giờ và mức phạt có thể lên đến 3 tỷ đồng hoặc 5% doanh thu; dùng dịch vụ AI đặt ở nước ngoài nằm trong phạm vi cần rà soát.
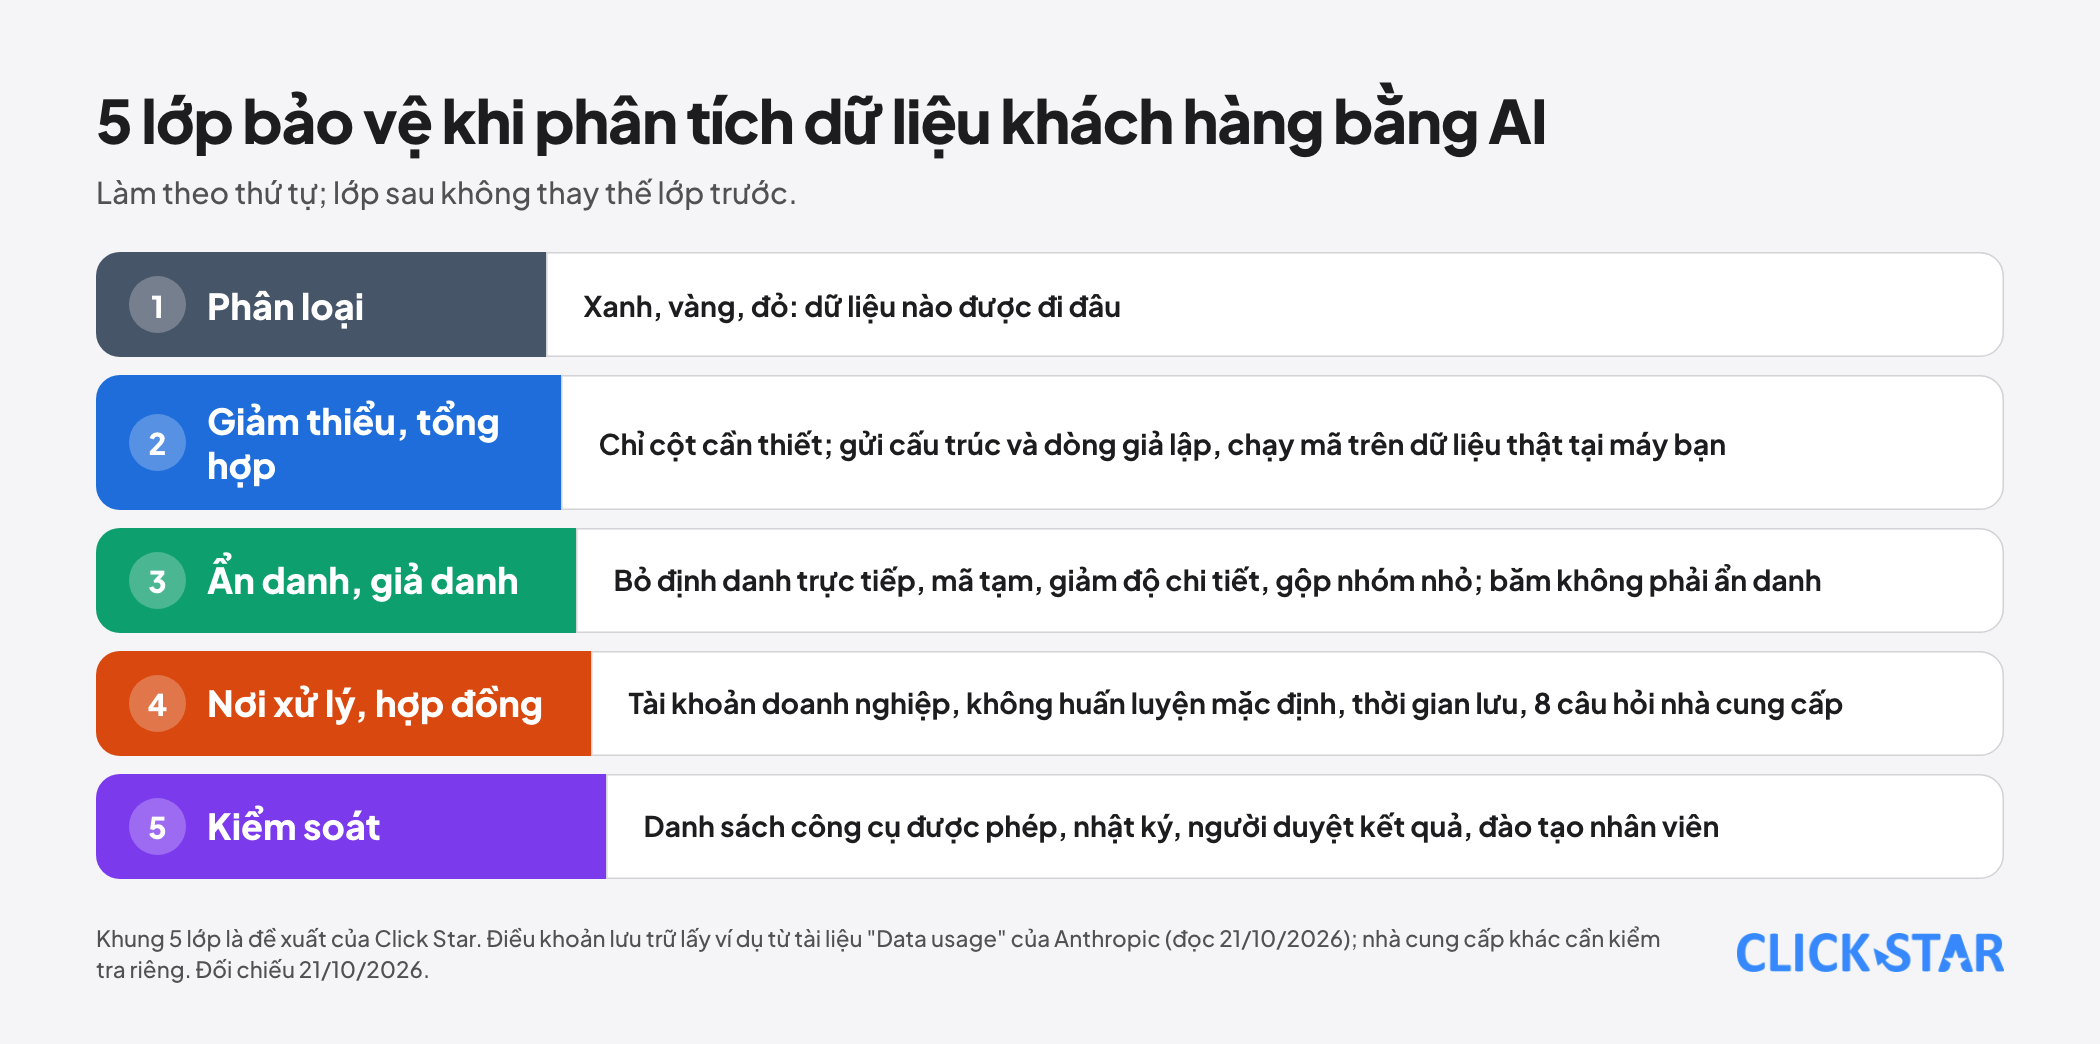
- 5 lớp bảo vệ theo thứ tự: phân loại dữ liệu, giảm thiểu và tổng hợp trước khi gửi, ẩn danh hóa hoặc giả danh hóa, chọn nơi xử lý và hợp đồng, kiểm soát bằng nhật ký và người duyệt.
- Kỹ thuật hiệu quả nhất là gửi cấu trúc chứ không gửi dữ liệu: đưa cho AI tên cột và vài dòng giả lập để viết mã phân tích, rồi chạy mã đó trên dữ liệu thật ngay tại máy của bạn.
- Không kỹ thuật nào loại bỏ hoàn toàn rủi ro: che bằng quy tắc có thể sót, băm một địa chỉ email không biến nó thành dữ liệu ẩn danh, và nhóm quá nhỏ vẫn có thể nhận ra từng người.
Dữ liệu đi đâu khi bạn đưa vào AI
Lấy tài liệu "Data usage" của Anthropic làm ví dụ (đây là nhà cung cấp Click Star đọc được tài liệu chính thức; nhà cung cấp khác có điều khoản khác và cần được kiểm tra riêng). Theo trang này, khi dùng Claude Code, toàn bộ lời nhắc và kết quả của mô hình được gửi qua mạng, được mã hóa khi truyền bằng TLS 1.2 trở lên.
Huấn luyện mô hình. Với người dùng gói Free, Pro và Max, Anthropic cho lựa chọn có dùng dữ liệu để cải thiện mô hình hay không, và khi bật thì dữ liệu từ các tài khoản này (kể cả khi dùng Claude Code) được dùng để huấn luyện.
Với người dùng thương mại (Team, Enterprise, API, nền tảng bên thứ ba), Anthropic không huấn luyện mô hình sinh nội dung bằng mã hay lời nhắc gửi đến Claude Code theo điều khoản thương mại, trừ khi khách hàng chủ động chọn cung cấp dữ liệu (ví dụ chương trình Development Partner).
Trung tâm quyền riêng tư của Anthropic nêu cùng nguyên tắc cho sản phẩm thương mại: mặc định không dùng đầu vào và đầu ra, ngoại lệ là khi bạn gửi phản hồi hay báo lỗi hoặc chủ động đồng ý.
Thời gian lưu trữ. Gói tiêu dùng: bật cho phép cải thiện mô hình thì lưu 5 năm, không cho phép thì lưu 30 ngày.
Gói thương mại (Team, Enterprise, API): chuẩn 30 ngày; Zero Data Retention (không lưu phía máy chủ) có cho tài khoản đủ điều kiện của Claude for Enterprise, không nằm sẵn trong gói chuẩn mà do đội ngũ tài khoản bật theo từng tổ chức.
Ngoài ra, ứng dụng Claude Code lưu bản ghi phiên cục bộ dạng văn bản thuần dưới thư mục ~/.claude/projects/ trong 30 ngày theo mặc định để tiếp tục phiên, có thể chỉnh bằng cleanupPeriodDays.
Những đường đi phụ. Lệnh /feedback gửi một bản sao lịch sử hội thoại, kể cả mã, đến Anthropic; bản ghi chia sẻ qua /feedback, /bug, /share được lưu 5 năm.
Nếu bạn chọn "Yes" ở câu hỏi cho phép Anthropic xem bản ghi phiên sau khảo sát chất lượng, bản ghi được tải lên, các mẫu khóa API và mã thông báo đã biết được che trước khi tải, nhưng mã nguồn, nội dung tệp và nội dung hội thoại khác được tải nguyên trạng, và lưu đến 6 tháng.
Số liệu đo lường vận hành, theo tài liệu, không bao gồm mã, lời nhắc hay đường dẫn tệp. Với các phiên đám mây và Remote Control, bản ghi phiên được lưu trên máy chủ để đồng bộ giữa các thiết bị, theo chính sách lưu trữ của gói.
Đánh giá của Click Star. Từ ví dụ này rút ra 3 điều cho mọi nhà cung cấp: hỏi mặc định về huấn luyện cho đúng loại tài khoản mà nhân viên đang dùng (tiêu dùng và thương mại khác nhau), hỏi thời gian lưu và có tùy chọn không lưu hay không, và hỏi các đường dữ liệu phụ như phản hồi, bản ghi cục bộ, đồng bộ đa thiết bị.
Quan trọng nhất, hãy biết nhân viên của bạn đang dùng loại tài khoản nào, vì tài khoản cá nhân và tài khoản doanh nghiệp là 2 chế độ bảo vệ rất khác nhau.
Khung pháp lý Việt Nam cần nhớ
Theo bài đã đăng của Click Star về luật này (tổng hợp từ các bài phân tích của EY Việt Nam, Tilleke & Gibbins, Luật Việt An và VnEconomy, và cần được đối chiếu văn bản gốc), Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 1/1/2026, cùng Nghị định 356/2025/NĐ-CP hướng dẫn thi hành và Nghị định 330/2026/NĐ-CP về xử phạt từ 19/8/2026.
Các điểm liên quan trực tiếp đến việc dùng AI để phân tích dữ liệu khách hàng:
- Sự đồng ý vẫn là trung tâm: mục đích xử lý phải rõ, có cơ chế rút lại đồng ý và nhật ký đồng ý. Đưa dữ liệu khách hàng cho công cụ AI là một hoạt động xử lý, và mục đích đó cần nằm trong những gì khách đã đồng ý hoặc thuộc trường hợp luật cho phép.
- Chuyển dữ liệu ra nước ngoài chặt hơn: cần hồ sơ đánh giá tác động chuyển dữ liệu, thông báo Bộ Công an và thỏa thuận ràng buộc trách nhiệm với bên nhận. Nhiều dịch vụ AI vận hành ở nước ngoài, nên việc đưa dữ liệu cá nhân của khách hàng Việt Nam lên đó cần được xem xét theo quy định này.
- Dữ liệu nhạy cảm được mở rộng, gồm cả dữ liệu theo dõi hành vi trên dịch vụ trực tuyến, và dữ liệu ngân hàng chi tiết hơn.
- Báo cáo sự cố vi phạm trong 72 giờ kể từ khi phát hiện; phản hồi yêu cầu của chủ thể dữ liệu trong 2 ngày làm việc; xóa dữ liệu trong 20 ngày (30 ngày nếu có bên xử lý hoặc bên thứ ba). Nếu dữ liệu đã đi vào nhiều công cụ AI, việc tìm lại để xóa sẽ rất khó.
- Mức phạt: tới 5% doanh thu năm trước với vi phạm về chuyển dữ liệu ra nước ngoài, tới 3 tỷ đồng với các vi phạm còn lại.
Click Star không tư vấn pháp lý. Với các quyết định nhiều rủi ro như đưa dữ liệu khách hàng thật cho một dịch vụ AI ở nước ngoài, hãy hỏi luật sư và đối chiếu văn bản gốc.
5 lớp bảo vệ
Lớp 1: phân loại dữ liệu
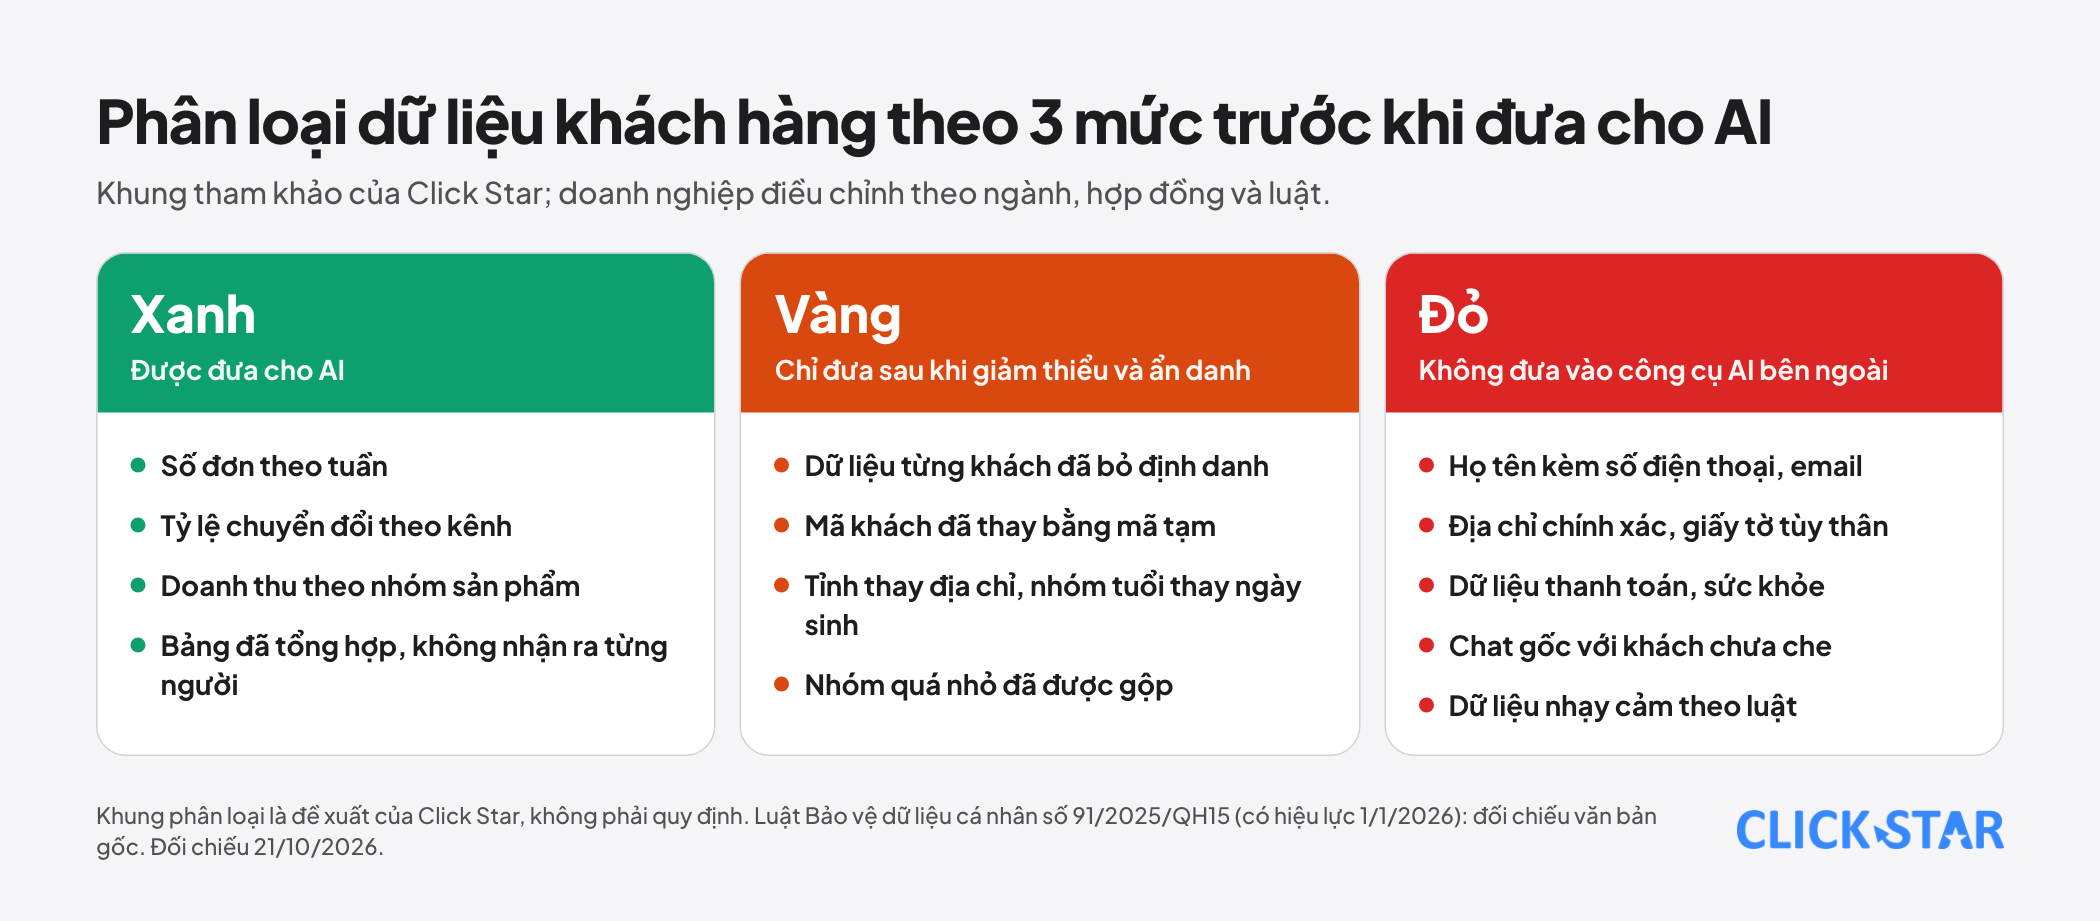
Chia dữ liệu thành 3 mức, như hình ở đầu bài. Mức xanh (được đưa cho AI): dữ liệu đã tổng hợp, không nhận diện được từng người, như số lượng đơn theo tuần, tỷ lệ chuyển đổi theo kênh. Mức vàng (chỉ đưa sau khi giảm thiểu và ẩn danh): dữ liệu cấp độ từng khách hàng đã bỏ định danh trực tiếp.
Mức đỏ (không đưa vào công cụ AI bên ngoài): họ tên kèm số điện thoại, email, địa chỉ chính xác, giấy tờ tùy thân, dữ liệu thanh toán, dữ liệu sức khỏe, nội dung trò chuyện gốc với khách chưa che, và mọi dữ liệu nhạy cảm theo luật. Đây là khung tham khảo của Click Star; doanh nghiệp cần điều chỉnh theo ngành và hợp đồng của mình.
Lớp 2: giảm thiểu và tổng hợp trước khi gửi
Chỉ đưa những cột thật sự cần cho câu hỏi. Nếu câu hỏi là "kênh nào mang lại khách có giá trị đơn cao", AI không cần tên khách.
Kỹ thuật hiệu quả nhất là gửi cấu trúc chứ không gửi dữ liệu: đưa cho AI tên các cột, kiểu dữ liệu và 5 đến 10 dòng giả lập, nhờ viết mã phân tích (SQL, Python, công thức bảng tính), rồi chạy mã đó trên dữ liệu thật tại máy hoặc trong hệ thống của bạn.
Cách này đưa năng lực của AI vào quy trình mà dữ liệu thật không rời khỏi nơi bạn kiểm soát. Khi cần AI đọc kết quả, hãy đưa bảng đã tổng hợp.
Lớp 3: ẩn danh hóa và giả danh hóa
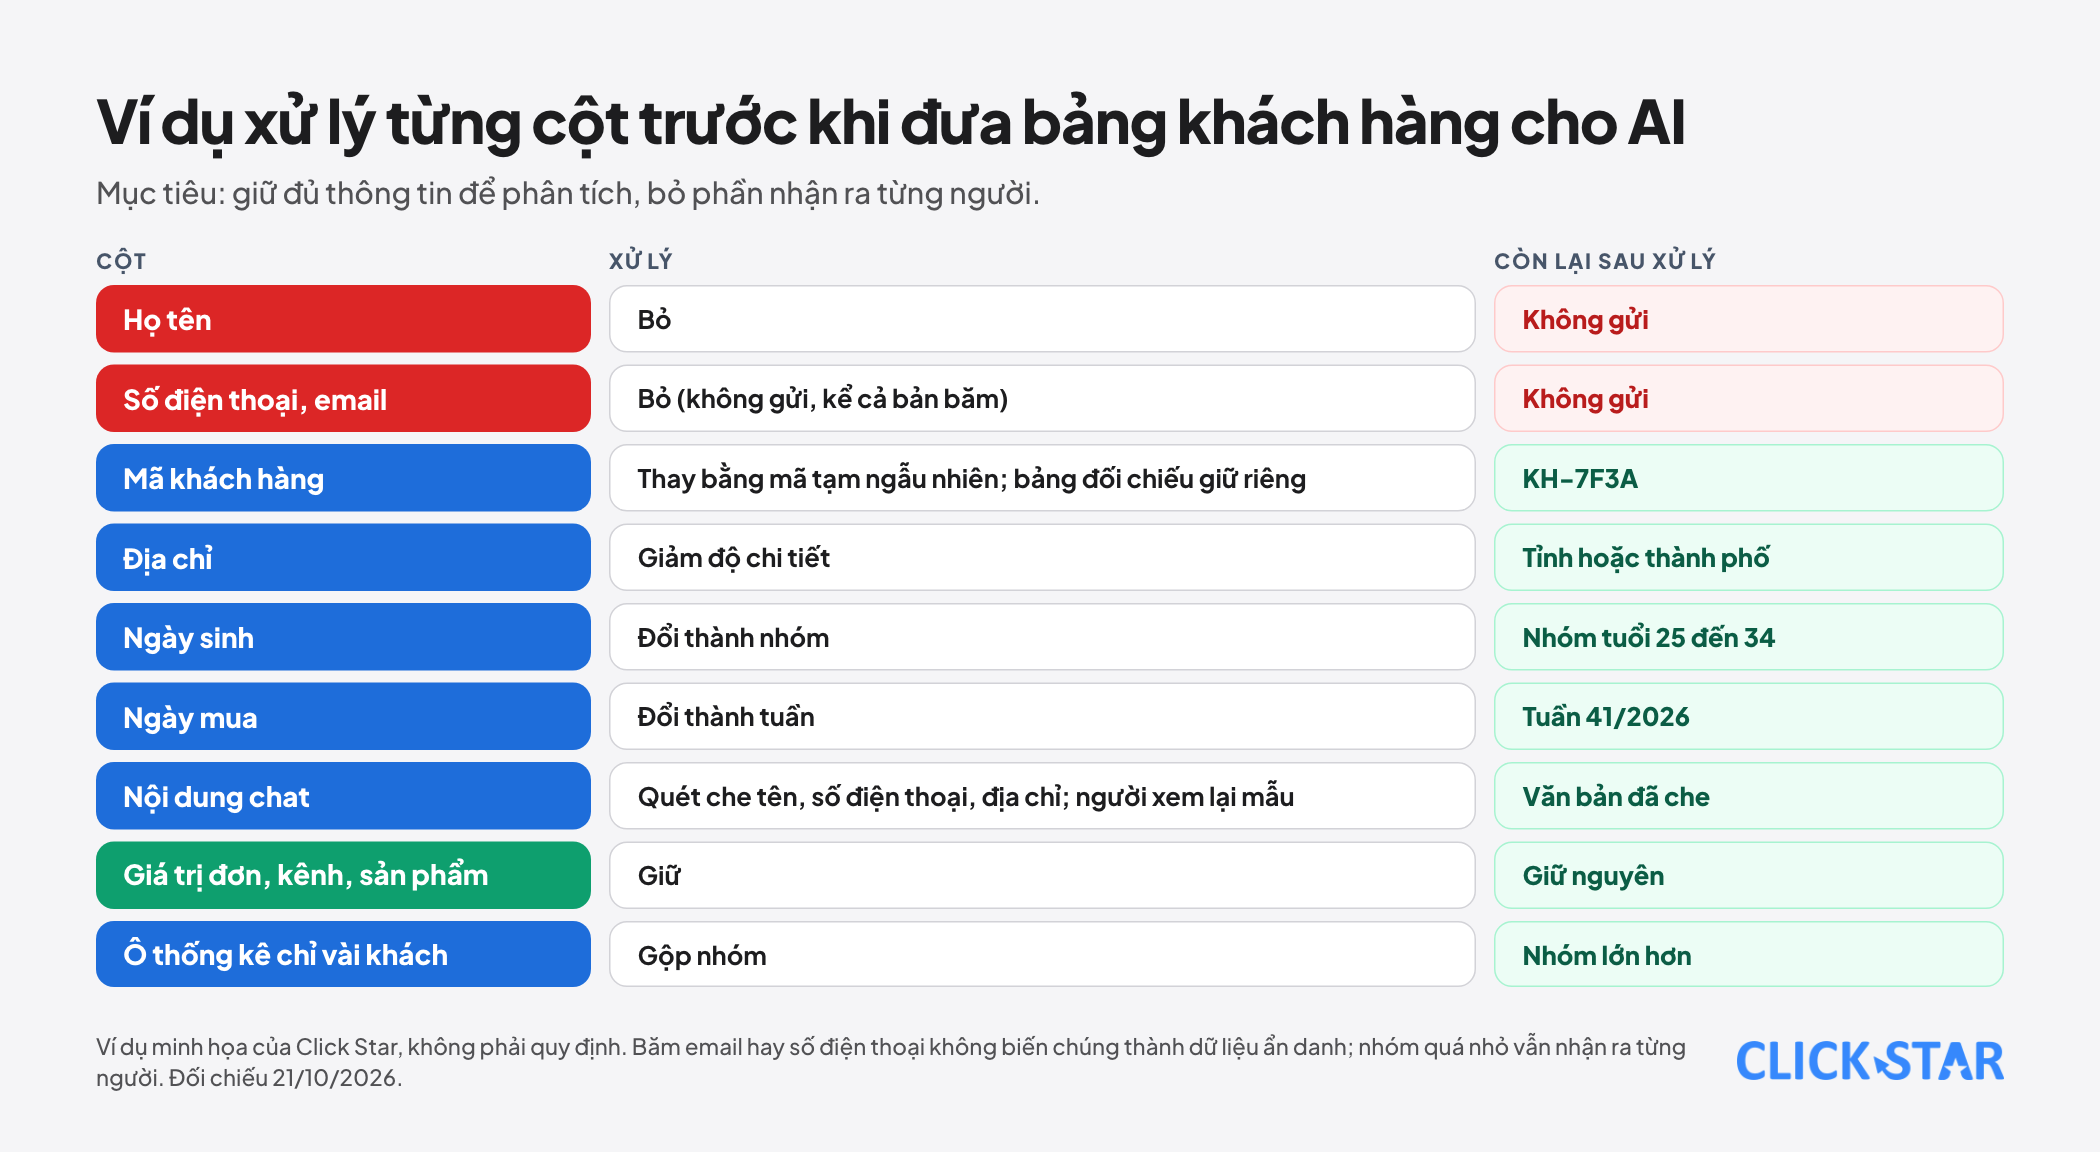
Bỏ hẳn các trường định danh trực tiếp (họ tên, số điện thoại, email). Với mã khách hàng cần giữ để nối bảng, thay bằng mã tạm ngẫu nhiên và giữ bảng đối chiếu ở nơi riêng, không gửi cho AI. Giảm độ chi tiết: địa chỉ thành tỉnh hoặc thành phố, ngày sinh thành nhóm tuổi, ngày mua thành tuần.
Với văn bản tự do như nội dung chat, cần quét và che tên, số điện thoại, email, địa chỉ trước khi gửi, và xem lại mẫu kết quả bằng mắt, vì quy tắc che tự động có thể sót, nhất là tên người và địa chỉ viết tự do bằng tiếng Việt. Quy tắc che tự động luôn có ca biên, nên coi bước này luôn cần người kiểm.
Ba cảnh báo kỹ thuật: băm một email không biến nó thành dữ liệu ẩn danh vì giá trị băm vẫn nối được với đúng người nếu ai đó có email gốc, nên dữ liệu băm vẫn cần được coi là dữ liệu cá nhân; nhóm quá nhỏ (chẳng hạn chỉ 1 đến 3 khách trong một ô thống kê) vẫn nhận ra được từng người, nên cần gộp các nhóm nhỏ; và việc kết hợp nhiều trường tưởng vô hại (tỉnh, nhóm tuổi, ngày mua) có thể đủ để nhận ra một người.
Lớp 4: chọn nơi xử lý và hợp đồng
Dùng tài khoản doanh nghiệp (thương mại) thay vì tài khoản cá nhân, vì mặc định về huấn luyện và thời gian lưu khác nhau như đã nêu.
Hỏi nhà cung cấp 8 câu: có dùng dữ liệu của bạn để huấn luyện mặc định không; lưu bao lâu và có tùy chọn không lưu (như Zero Data Retention) không; dữ liệu đặt ở khu vực nào và qua những bên xử lý phụ nào; có thỏa thuận xử lý dữ liệu và cam kết thông báo sự cố không; có nhật ký và kiểm soát quản trị không; xóa dữ liệu thế nào khi khách yêu cầu; có chứng nhận bảo mật nào; và có tùy chọn chạy trên hạ tầng của bạn không.
Khi dữ liệu thật sự quá nhạy để ra ngoài, cân nhắc mô hình chạy trong hạ tầng riêng; chấp nhận đánh đổi về chất lượng và chi phí.
Ở châu Âu, ý kiến 28/2024 của Hội đồng Bảo vệ dữ liệu châu Âu (EDPB), theo các bản tóm tắt của hãng luật CMS và Hunton, cho rằng mô hình AI được huấn luyện bằng dữ liệu cá nhân không mặc nhiên là ẩn danh; mức ẩn danh phải được đánh giá theo từng trường hợp.
Ý kiến này không áp dụng ở Việt Nam, nhưng nhắc rằng đừng coi "đã đưa vào mô hình" là "đã an toàn".
Lớp 5: kiểm soát, nhật ký và người duyệt
Có danh sách công cụ AI được phép dùng, ai được dùng, và loại dữ liệu nào được đưa vào từng công cụ. Lưu nhật ký (ai gửi gì, vào lúc nào) ở mức không chứa chính dữ liệu nhạy cảm. Có người duyệt kết quả trước khi dùng cho quyết định liên quan đến khách hàng, vì AI có thể sai.
Tắt các đường dữ liệu phụ không cần thiết (như gửi phản hồi kèm bản ghi). Đào tạo nhân viên: phần lớn sự cố đến từ thao tác hằng ngày, như dán dữ liệu vào tài khoản cá nhân.
Quy trình 10 bước cho một câu hỏi phân tích
- Viết rõ câu hỏi kinh doanh và quyết định sẽ dựa vào kết quả.
- Liệt kê các cột cần thiết; loại mọi cột khác.
- Phân loại từng cột theo 3 mức; cột mức đỏ bị loại hoặc xử lý ở bước sau.
- Bỏ các trường định danh trực tiếp; thay mã khách bằng mã tạm, giữ bảng đối chiếu riêng.
- Giảm độ chi tiết (tỉnh thay vì địa chỉ, nhóm tuổi thay vì ngày sinh, tuần thay vì ngày).
- Gộp các nhóm quá nhỏ; kiểm tra không còn ô thống kê chỉ vài khách.
- Đưa cho AI cấu trúc và dòng giả lập để viết mã, chạy mã trên dữ liệu thật ở nơi bạn kiểm soát.
- Nếu phải đưa dữ liệu cho AI, dùng tài khoản doanh nghiệp đã kiểm điều khoản và chỉ đưa bảng đã tổng hợp.
- Người có trách nhiệm xem lại kết quả, kiểm tra vài số bằng cách tính tay trước khi dùng.
- Ghi nhật ký: câu hỏi, dữ liệu đã dùng, công cụ, người duyệt; xóa dữ liệu tạm khi xong.
Kế hoạch 30 ngày
- Tuần 1: kiểm kê nhân viên đang dùng công cụ AI nào, bằng loại tài khoản nào, với loại dữ liệu nào; lập sơ đồ nơi dữ liệu khách hàng đang nằm.
- Tuần 2: phân loại dữ liệu theo 3 mức; viết quy tắc ngắn 1 trang về điều được và không được đưa vào AI.
- Tuần 3: chọn công cụ AI doanh nghiệp, hỏi 8 câu ở lớp 4, ghi lại câu trả lời; thử quy trình "gửi cấu trúc, không gửi dữ liệu" trên một báo cáo thật.
- Tuần 4: đào tạo nhân viên kinh doanh và marketing; đặt người chịu trách nhiệm; lên lịch rà soát hằng quý.
Điều chưa biết
Click Star chỉ đọc được tài liệu chính thức của một nhà cung cấp AI (Anthropic); các nhà cung cấp khác cần được kiểm tra riêng, và điều khoản thay đổi theo thời gian.
Phần luật Việt Nam dựa trên bài tổng hợp của các hãng luật và báo, cần đối chiếu văn bản gốc, và chưa rõ cách cơ quan quản lý áp dụng cho việc đưa dữ liệu vào các dịch vụ AI cụ thể.
Chưa có số đo tương đương cho Việt Nam về tỷ lệ doanh nghiệp để lộ dữ liệu khách hàng qua công cụ AI. Việc che dữ liệu tự do bằng tiếng Việt vẫn cần người kiểm vì không có phương pháp tự động nào bảo đảm tuyệt đối.
Những sai lầm thường gặp
- Dán bảng khách hàng nguyên bản vào một tài khoản AI cá nhân.
- Cấm hoàn toàn AI, khiến nhân viên dùng lén và doanh nghiệp không còn nhìn thấy dữ liệu đi đâu.
- Cho rằng băm email hay số điện thoại là đã ẩn danh.
- Tin rằng công cụ che tự động bắt được mọi tên và địa chỉ trong văn bản tiếng Việt.
- Bỏ qua các đường dữ liệu phụ: bản ghi cục bộ, phản hồi kèm lịch sử hội thoại, đồng bộ đa thiết bị.
- Không biết nhân viên đang dùng loại tài khoản nào, rồi giả định mặc định thương mại áp dụng cho tài khoản cá nhân.
- Không có quy trình xóa, nên không đáp ứng được yêu cầu xóa dữ liệu của khách trong thời hạn luật định.
Bài liên quan



Cần tư vấn cụ thể cho doanh nghiệp?
Click Star giúp anh/chị xây dựng giải pháp phù hợp ngành nghề và quy mô. Trả lời mọi câu hỏi trong giờ làm việc.