Đưa AI vào doanh nghiệp an toàn: dữ liệu, phân quyền và kiểm soát đầu ra
Khung quản trị 5 cổng để đưa AI vào doanh nghiệp: phân loại dữ liệu, chọn công cụ, phân quyền, người duyệt đầu ra và xử lý sự cố. Dựa trên NIST, OWASP, trang chính thức của 4 nhà cung cấp và luật Việt Nam đọc qua bản chép.
Nhân viên thường dùng AI trước khi doanh nghiệp có quy định. Khi đó dữ liệu khách hàng, hợp đồng hay mã nguồn có thể đi qua công cụ mà không ai trong công ty nhìn thấy.
Bài này nhìn việc đưa AI vào doanh nghiệp từ tầng quản trị. Nguồn gồm khung NIST, OWASP, trang quyền riêng tư của 4 nhà cung cấp và luật Việt Nam đọc qua bản chép, đối chiếu đến ngày 21/10/2026.
Click Star đã có bài riêng về phân tích dữ liệu bằng AI, prompt injection, RAG, MCP, AI agent và chatbot. Bài này đặt chúng vào một khung chung.
Điểm chính
- Quản trị AI bắt đầu từ việc biết nhân viên dùng công cụ nào với dữ liệu nào; NIST AI RMF 1.0 đặt việc kiểm kê hệ thống AI trong chức năng Govern.
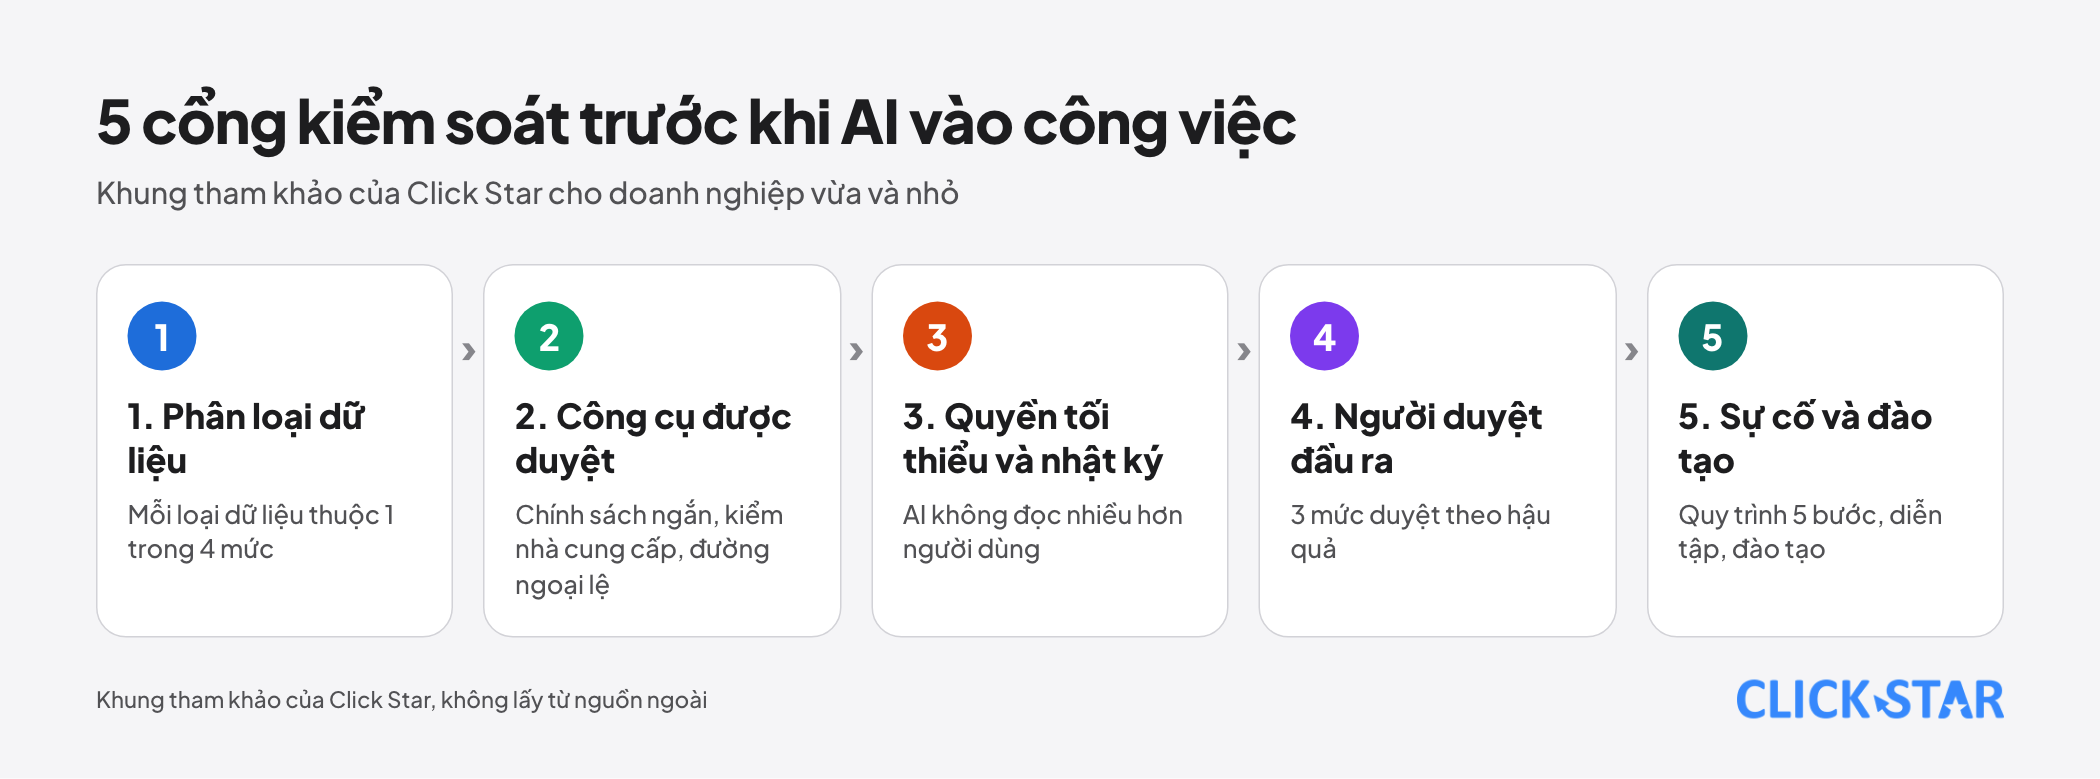
- Khung tham khảo của Click Star có 5 cổng: phân loại dữ liệu, công cụ được duyệt, quyền tối thiểu và nhật ký, người duyệt đầu ra, xử lý sự cố và đào tạo. Khung này do Click Star đề xuất, không lấy từ nguồn ngoài.
- Theo trang chính thức đọc ngày 21/10/2026, Anthropic, Microsoft, Google và tài liệu API của OpenAI nêu gói doanh nghiệp hoặc API không huấn luyện bằng dữ liệu khách theo mặc định; gói tiêu dùng có điều khoản khác.
- Chứng nhận của nhà cung cấp không thay việc doanh nghiệp tự kiểm soát dữ liệu, quyền truy cập và đầu ra.
- Luật Trí tuệ nhân tạo 134/2025/QH15 (hiệu lực 1/3/2026) đặt nguyên tắc con người giữ quyền kiểm soát.
Vì sao quản trị phải đi trước việc mở rộng
Theo Work Trend Index 2024 của Microsoft và LinkedIn (8/5/2024, khảo sát 31.000 người ở 31 quốc gia), 78% người dùng AI mang công cụ riêng vào công việc, và Microsoft cho rằng điều này đặt dữ liệu công ty vào rủi ro. Đây là số tự khai, toàn cầu.
Theo bài tổng hợp của Varonis về báo cáo Cost of a Data Breach 2026 của IBM (nguồn thứ cấp, chưa đối chiếu báo cáo gốc), shadow AI có mặt ở 43% số tổ chức trong mẫu, so với 20% năm trước. Mẫu gồm 602 tổ chức đã bị vi phạm, nên không phản ánh mọi doanh nghiệp. Shadow AI là công cụ AI doanh nghiệp không biết hoặc không duyệt.
Với Việt Nam, Work Trend Index 2026 của Microsoft (24/6/2026, 2.000 lao động tri thức) nêu 48% người dùng AI thấy lãnh đạo có định hướng rõ về AI, so với 26% toàn cầu, nhưng không có số về BYOAI.
4 khung tham chiếu
NIST AI RMF 1.0 (26/1/2023, tự nguyện) có 4 chức năng Govern, Map, Measure, Manage; bản chính ghi Govern xuyên suốt các chức năng còn lại. GOVERN 1.6 đòi cơ chế kiểm kê hệ thống AI.
NIST AI 600-1 (26/7/2024) là hồ sơ cho AI tạo sinh với 12 rủi ro, gồm bịa thông tin, quyền riêng tư dữ liệu và an ninh thông tin. Hồ sơ gợi ý chính sách sử dụng chấp nhận được, kế hoạch dừng triển khai và quy trình ứng phó sự cố.
ISO/IEC 42001:2023 là tiêu chuẩn hệ thống quản lý AI (trang iso.org chặn công cụ). Microsoft Learn nói khách hàng vẫn phải tự đánh giá cách triển khai của mình.
OWASP Top 10 for LLM Applications bản 2025 có 10 mục. Bài dùng 3 mục đã đọc: LLM02 lộ thông tin nhạy cảm, LLM05 xử lý đầu ra sai cách, LLM06 quyền hạn quá mức.
Cổng 1: phân loại dữ liệu và ma trận cho phép
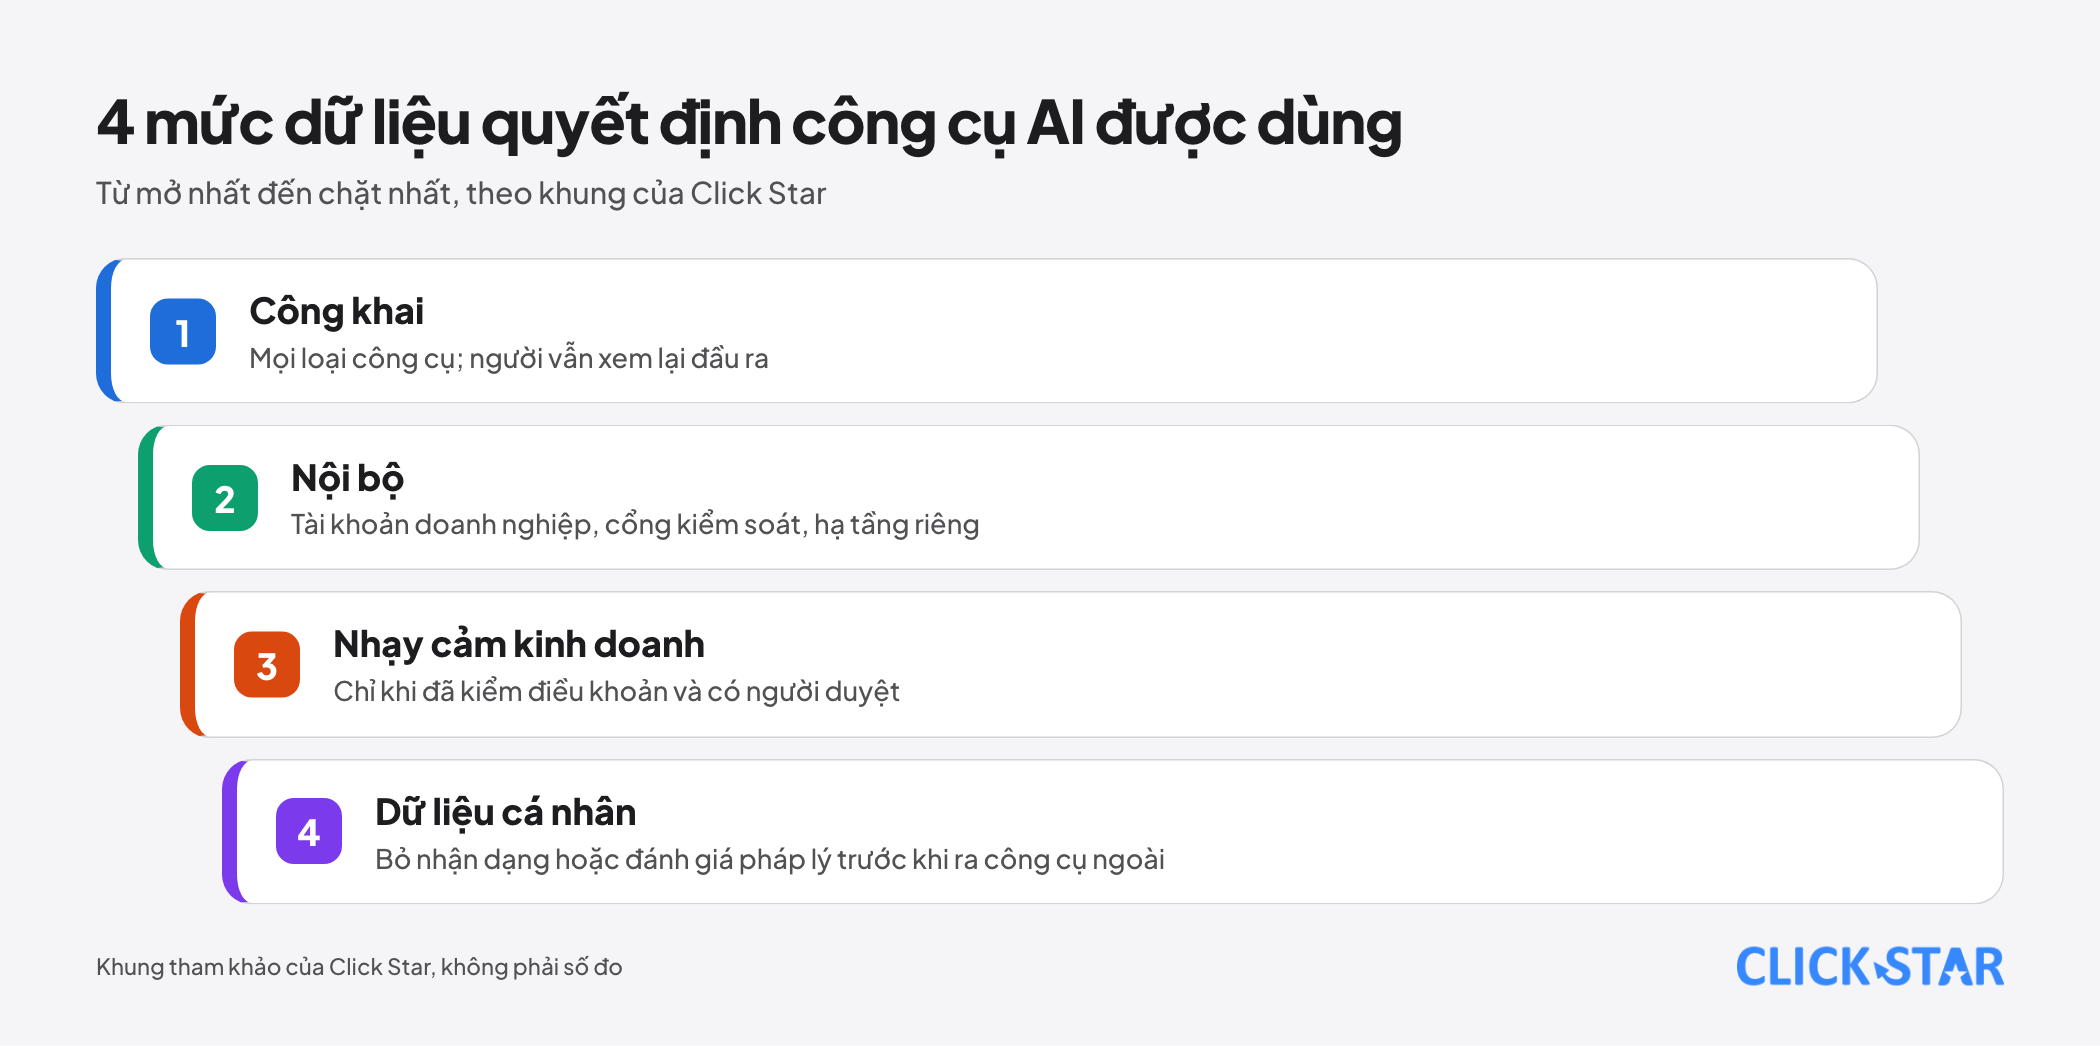
Khung tham khảo của Click Star (không lấy từ nguồn ngoài) chia dữ liệu thành 4 mức, mở rộng cách chia xanh, vàng, đỏ trong bài về phân tích dữ liệu bằng AI.
- Công khai: dùng được với mọi loại công cụ, vẫn cần người xem lại đầu ra.
- Nội bộ: chỉ tài khoản doanh nghiệp đã duyệt, cổng có kiểm soát hoặc hạ tầng riêng.
- Nhạy cảm kinh doanh (hợp đồng, mã nguồn): chỉ khi đã kiểm điều khoản và có người duyệt.
- Dữ liệu cá nhân: không vào tài khoản cá nhân; công cụ ngoài chỉ nhận dữ liệu đã bỏ nhận dạng hoặc sau khi đánh giá pháp lý.
Công cụ chia 4 loại: tài khoản cá nhân hoặc miễn phí, tài khoản doanh nghiệp đã duyệt, cổng hoặc API có kiểm soát, và mô hình chạy trên hạ tầng riêng. Nghị định 356/2025/NĐ-CP (bản chép) liệt kê dữ liệu nhạy cảm như sức khỏe, sinh trắc học, vị trí, tài khoản ngân hàng.
Cổng 2: chính sách sử dụng AI và shadow AI
Một chính sách ngắn (NIST AI 600-1 gợi ý có chính sách sử dụng chấp nhận được) nên trả lời: công cụ nào được phép, ai duyệt; mức dữ liệu nào vào công cụ nào; việc nào cần người xem lại; cách xin ngoại lệ; cách tự báo khi đưa nhầm dữ liệu.
Click Star cho rằng cấm hoàn toàn thường đẩy việc dùng sang chỗ khó thấy hơn. Cách bền hơn là cấp công cụ duyệt sẵn và mở đường ngoại lệ nhanh. Đây là nhận định, chưa có nghiên cứu Việt Nam đo.
Danh sách kiểm nhà cung cấp: điều các trang chính thức ghi
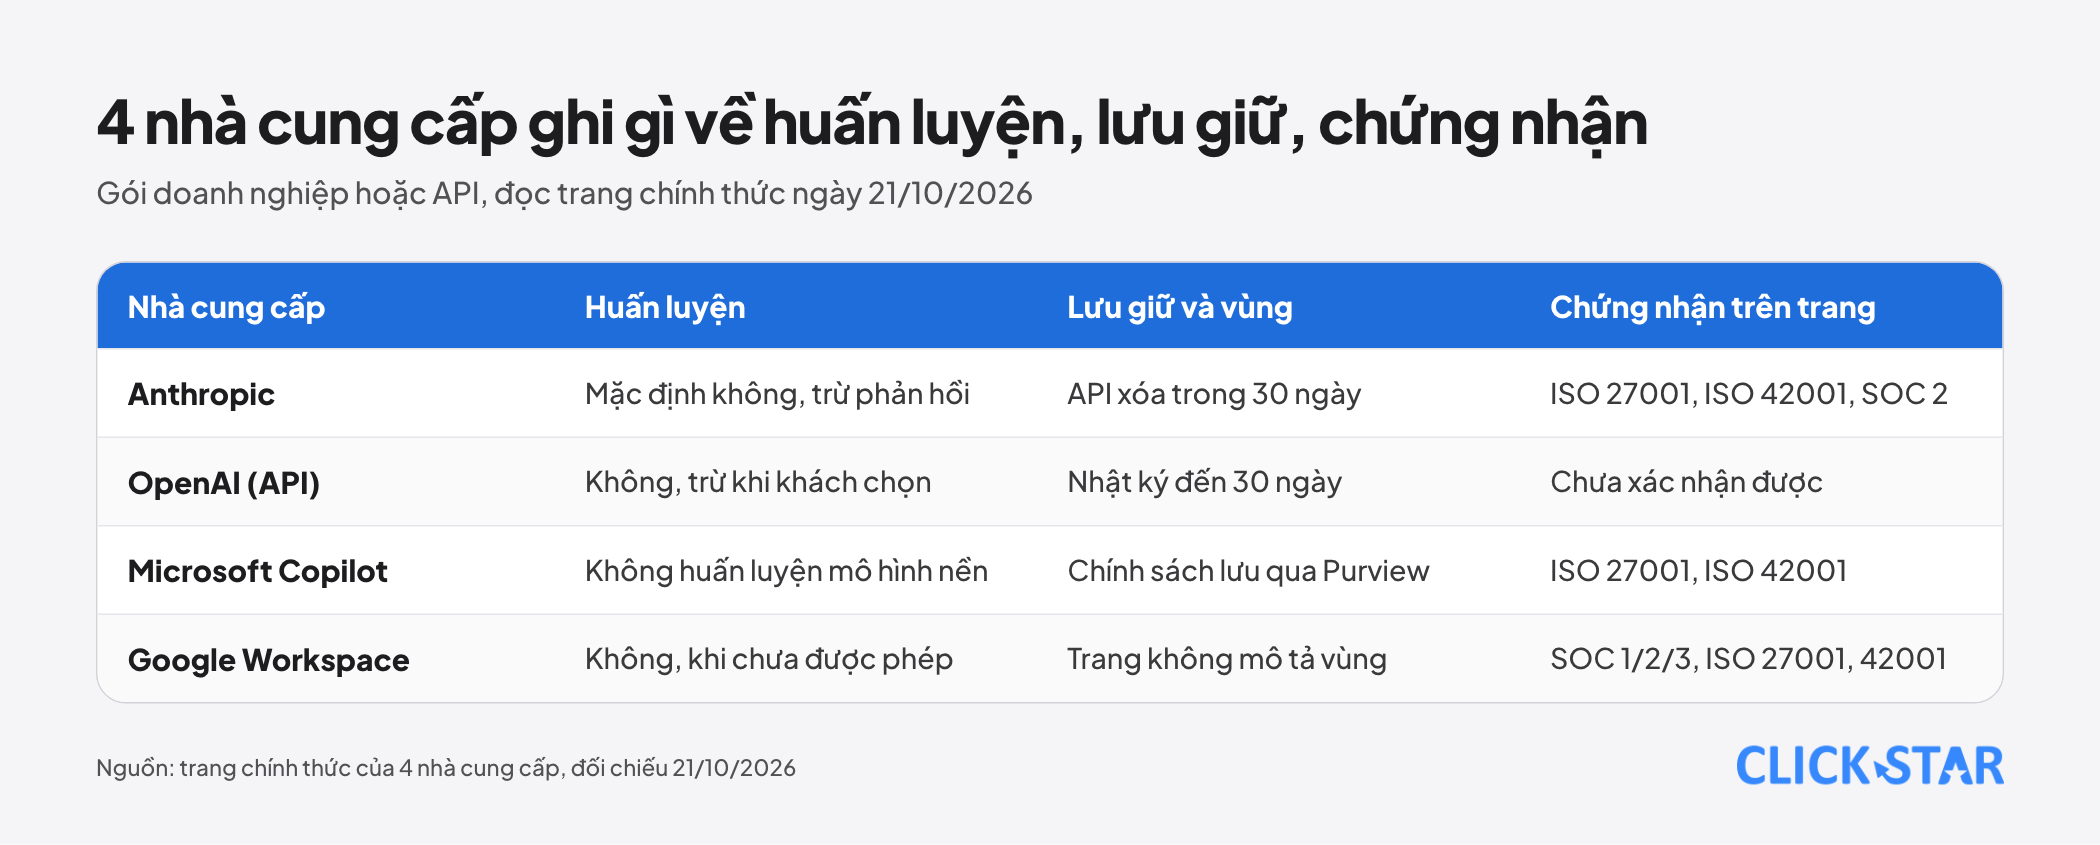
Điều từng trang ghi khi đọc ngày 21/10/2026, có thể đổi; hãy đối chiếu đúng gói đang mua.
- Anthropic (trang quyền riêng tư đề ngày 18/8/2026): sản phẩm thương mại mặc định không huấn luyện bằng dữ liệu, trừ phản hồi hoặc khi khách cho phép; API xóa phía máy chủ trong 30 ngày. Trang chứng nhận (16/3/2026) nêu ISO 27001:2022, ISO/IEC 42001:2023, SOC 2.
- OpenAI (hướng dẫn dữ liệu của API): không huấn luyện nếu khách không chọn tham gia, nhật ký chống lạm dụng lưu đến 30 ngày; danh sách vùng lưu trữ có Singapore, Nhật Bản, Mỹ, châu Âu, không có Việt Nam.
- Microsoft (trang Copilot, cập nhật 8/10/2026): lời nhắc và phản hồi không dùng huấn luyện mô hình nền; chính sách lưu đặt qua Purview. Chứng nhận nêu có ISO 27001 và ISO 42001.
- Google Workspace (đề ngày 6/10/2026): không dùng dữ liệu khách để huấn luyện khi chưa được phép. Gemini trong Workspace nêu SOC 1/2/3 và ISO/IEC 27001, 42001; trang không mô tả vùng dữ liệu.
Gói tiêu dùng khác: theo tài liệu Claude Code của Anthropic, người dùng Free, Pro, Max chọn có cho huấn luyện hay không, lưu 5 năm nếu cho và 30 ngày nếu không. Trang openai.com/business-data chặn công cụ (lỗi 403), nên bài chưa nêu mặc định của ChatGPT Business, Enterprise hay chứng nhận OpenAI.
7 câu hỏi cho mọi nhà cung cấp: gói nào huấn luyện bằng dữ liệu; thời gian lưu và chế độ không lưu; vùng lưu và bên xử lý phụ; chứng nhận và phạm vi; nhật ký quản trị; cách xóa; thỏa thuận xử lý dữ liệu.
Cổng 3: phân quyền và nhật ký
AI không nên đọc được nhiều hơn người đang dùng nó. Trang Microsoft và trang Google nêu Copilot và Gemini chỉ hiện dữ liệu người dùng đã có quyền. Thư mục chia sẻ quá rộng vì vậy làm AI phơi dữ liệu nhanh hơn; nên dọn quyền trước khi bật.
OWASP LLM06 nêu 3 nguyên nhân gốc: quá nhiều chức năng, quyền và tự chủ. Biện pháp gồm công cụ và quyền tối thiểu, người phê duyệt hành động tác động lớn, kiểm quyền ở hệ thống phía sau. Nhật ký giảm thiệt hại chứ không ngăn được.
Nhật ký nên ghi ai dùng công cụ nào, mức dữ liệu nào, lúc nào, ai duyệt, không ghi nội dung nhạy cảm. Nghị định 356/2025/NĐ-CP (bản chép) Điều 4 khoản 2 yêu cầu quy định hạn chế quyền truy cập khi xử lý dữ liệu nhạy cảm.
Cổng 4: kiểm soát đầu ra và người duyệt
NIST AI 600-1 mô tả bịa thông tin là nội dung sai được trình bày tự tin, và thiên lệch tự động hóa là xu hướng tin quá mức vào AI. Khi đầu ra đi tiếp vào hệ thống khác, OWASP LLM05 yêu cầu coi nó là dữ liệu chưa đáng tin và kiểm tra trước khi dùng.
Khung 3 mức duyệt của Click Star (không lấy từ nguồn ngoài):
- Mức 1, dùng nội bộ: bản nháp, tóm tắt cho riêng mình; tự kiểm.
- Mức 2, gửi ra ngoài: email khách, báo giá, nội dung đăng; người có chuyên môn xem trước.
- Mức 3, hành động có hậu quả: sửa dữ liệu, gửi tự động, thanh toán; cần người phê duyệt rõ ràng.
Luật AI 134/2025/QH15 (bản chép) Điều 4 khoản 2 nêu AI không thay thế thẩm quyền và trách nhiệm của con người, và phải duy trì khả năng can thiệp của con người.
Cổng 5: xử lý sự cố và đào tạo
Luật AI Điều 12 khoản 2 (bản chép) nêu bên triển khai và người sử dụng phải ghi nhận, thông báo kịp thời sự cố nghiêm trọng. Quy trình 5 bước của Click Star (khung tham khảo):
- Dừng: tắt công cụ hoặc thu hồi khóa, giữ nhật ký.
- Xác định phạm vi: mức dữ liệu, số người hoặc bản ghi, công cụ.
- Báo nội bộ và nhà cung cấp.
- Xét nghĩa vụ pháp lý cùng người có chuyên môn.
- Khắc phục và ghi bài học vào ma trận.
Về dữ liệu cá nhân, tài liệu quán triệt Luật 91/2025/QH15 đăng trên tgu.edu.vn (nguồn thứ cấp) ghi hạn báo cơ quan chuyên trách chậm nhất 72 giờ kể từ khi phát hiện vi phạm thuộc diện phải báo.
Về đào tạo, Nghị định 356/2025/NĐ-CP (bản chép) Điều 9 khoản 2 yêu cầu huấn luyện định kỳ nhân sự khi xử lý dữ liệu lớn. Nên dạy 4 mức dữ liệu, ví dụ thật, cách xem lại đầu ra và cách báo sự cố.
Pháp lý Việt Nam: điều đã đọc
thuvienphapluat.vn chặn công cụ của Click Star. Các điều sau đọc qua bản chép, không phải cổng chính thức, và không phải tư vấn pháp lý.
- Luật 91/2025/QH15 (hiệu lực 1/1/2026, bản chép hoatieu.vn đến Điều 17): xử lý dữ liệu cá nhân gồm thu thập, phân tích, khử nhận dạng, cung cấp (Điều 2). Theo cách đọc của Click Star, đưa dữ liệu cá nhân vào công cụ AI thuộc khái niệm này.
- Nghị định 356/2025/NĐ-CP (hiệu lực 1/1/2026, bản chép ketoananpha.vn): Điều 10 yêu cầu thông báo việc xử lý tự động cho chủ thể và cho họ quyền không tham gia khi dùng dữ liệu cho AI.
- Luật AI 134/2025/QH15 (hiệu lực 1/3/2026, bản chép luatvietnam.vn): bên triển khai là tổ chức dùng AI trong hoạt động nghề nghiệp, thương mại (Điều 3). Điều 7 khoản 3 cấm xử lý dữ liệu cho AI trái pháp luật về dữ liệu cá nhân.
- Điều 35: hệ thống chạy trước 1/3/2026 có 12 tháng để tuân thủ (18 tháng với y tế, giáo dục, tài chính), tức khoảng 1/3/2027 theo cách tính của Click Star.
Triển khai theo giai đoạn và điều kiện chuyển
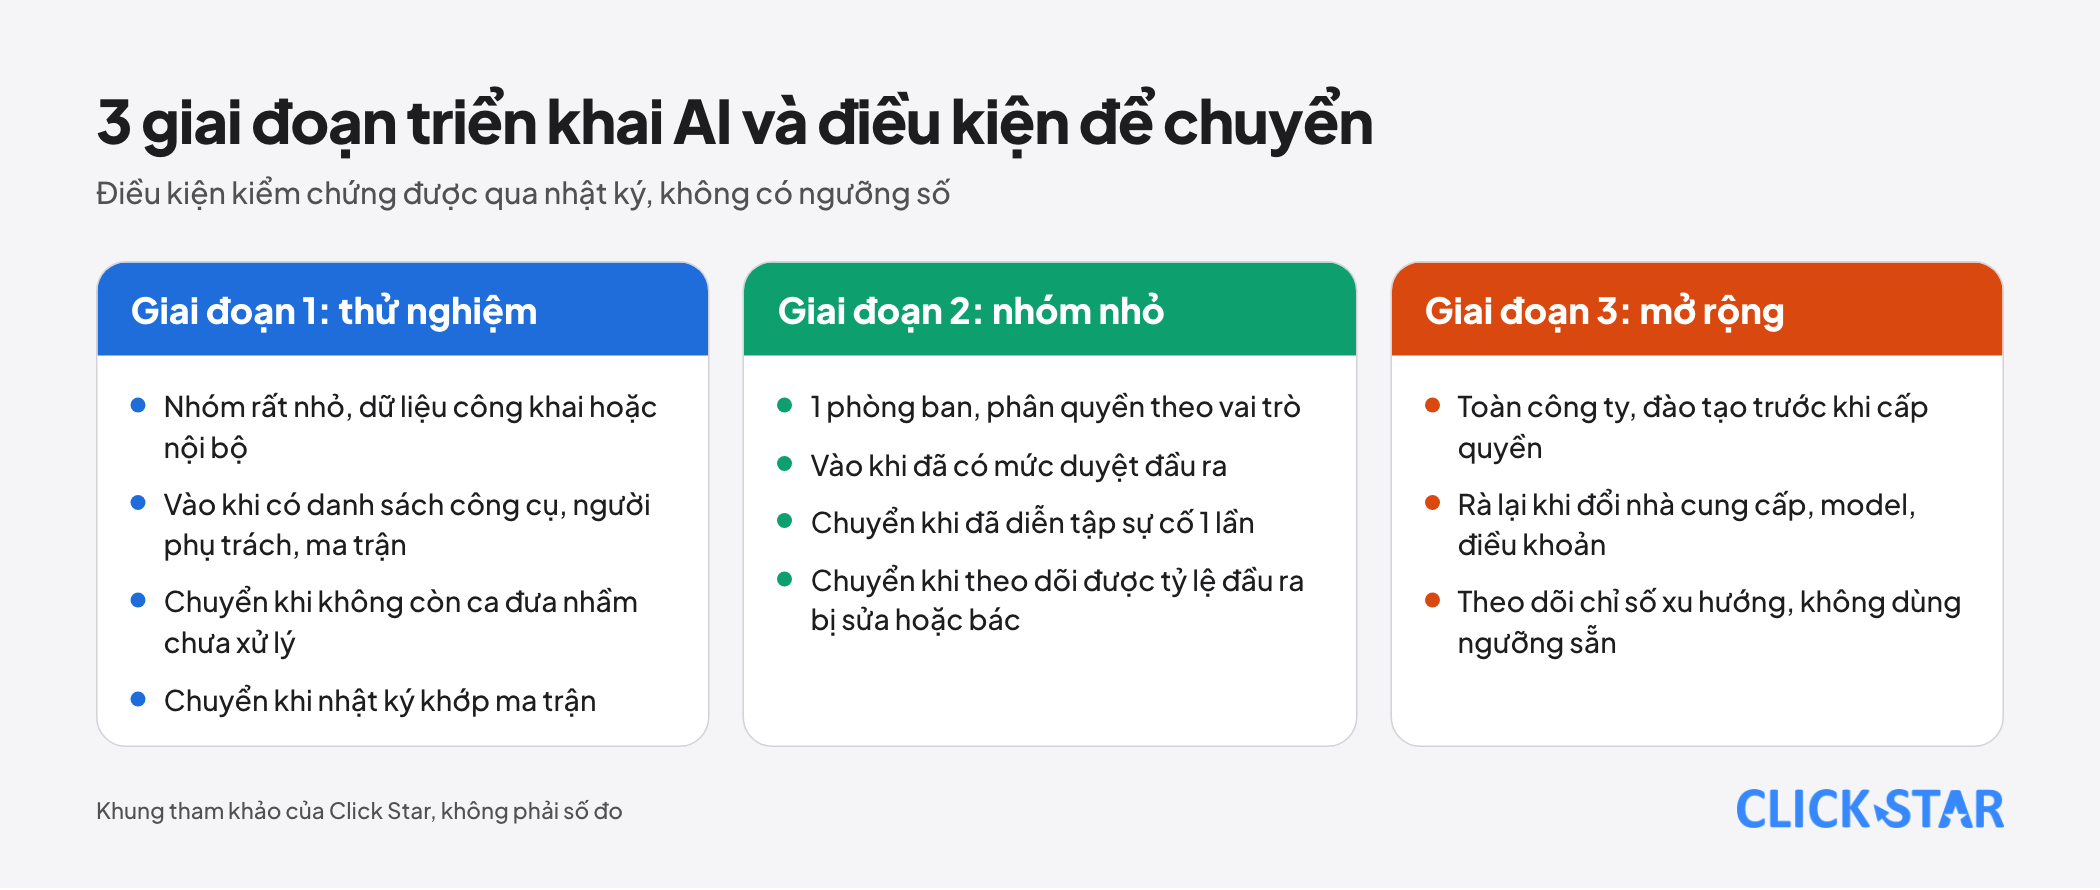
Khung tham khảo của Click Star, không lấy từ nguồn ngoài và không có ngưỡng số vì chưa có ngưỡng có nguồn.
- Giai đoạn 1, thử nghiệm: nhóm rất nhỏ, dữ liệu công khai hoặc nội bộ; vào khi đã có danh sách công cụ, người chịu trách nhiệm và ma trận.
- Chuyển sang giai đoạn 2 khi không còn ca đưa nhầm dữ liệu chưa xử lý và nhật ký khớp ma trận.
- Giai đoạn 2, nhóm nhỏ: 1 phòng ban, phân quyền theo vai trò; vào khi có mức duyệt đầu ra.
- Chuyển sang giai đoạn 3 khi đã diễn tập sự cố ít nhất 1 lần và theo dõi được tỷ lệ đầu ra bị sửa hoặc bác.
- Giai đoạn 3, mở rộng: toàn công ty, đào tạo trước khi cấp quyền; rà lại khi đổi nhà cung cấp, model, điều khoản.
Cách đo
Chưa có ngưỡng chuẩn có nguồn, nên đây là chỉ số theo dõi xu hướng: số công cụ ngoài danh mục phát hiện thêm; số ca vi phạm ma trận trong nhật ký; tỷ lệ đầu ra bị sửa hoặc bác; thời gian từ phát hiện đến dừng công cụ khi diễn tập; tỷ lệ nhân viên đã được đào tạo.
Đánh giá của Click Star. Phần khó nhất là kỷ luật dữ liệu và quyền truy cập, không phải chọn model. Model và điều khoản đổi nhanh, còn 5 cổng ít đổi. Đây là nhận định kỹ thuật, không phải số đo.
Click Star có dịch vụ tích hợp AI (chatbot, phân tích dữ liệu, tự động hóa), nên có lợi ích trong chủ đề này. Khung trên viết để doanh nghiệp tự thực hiện được.
Lộ trình 4 tuần để vào giai đoạn thử nghiệm
- Tuần 1: kiểm kê công cụ AI, loại tài khoản và loại dữ liệu ở từng nhóm; chỉ định người chịu trách nhiệm.
- Tuần 2: phân loại dữ liệu theo 4 mức, viết chính sách ngắn và ma trận.
- Tuần 3: chọn công cụ được duyệt, đọc điều khoản theo danh sách câu hỏi, dọn quyền.
- Tuần 4: chạy thử nghiệm, đào tạo, diễn tập 1 ca sự cố, đặt lịch rà soát.
Những sai lầm thường gặp
- Chọn công cụ trước, phân loại dữ liệu sau.
- Cấm hoàn toàn mà không cấp công cụ thay thế.
- Coi chứng nhận của nhà cung cấp là bảo đảm cho dữ liệu của mình.
- Không phân biệt tài khoản tiêu dùng và thương mại.
- Bật AI trên kho tài liệu có phân quyền quá rộng.
- Để AI tự hành động có hậu quả mà không có người phê duyệt.
- Không diễn tập quy trình sự cố.
Điều chưa biết
Chưa có số đo Việt Nam về nhân viên dùng AI ngoài tầm kiểm soát hay số vụ lộ dữ liệu qua AI. Số IBM đọc qua Varonis. Điều khoản đổi nhanh; trang Google lệch ngày (6/10 ở đầu, 20/10/2026 ở chân trang).
Trang doanh nghiệp của OpenAI, trang ISO và thuvienphapluat.vn chặn công cụ nên chưa đọc. Nghị định 142/2026/NĐ-CP (hướng dẫn Luật AI) chưa đọc. Chưa rõ cơ quan quản lý áp dụng Luật AI thế nào với công cụ của nhà cung cấp nước ngoài, và chưa có chuẩn thời gian lưu nhật ký AI.
Bài liên quan



Cần tư vấn cụ thể cho doanh nghiệp?
Click Star giúp anh/chị xây dựng giải pháp phù hợp ngành nghề và quy mô. Trả lời mọi câu hỏi trong giờ làm việc.