MCP (Model Context Protocol) là gì: nối AI với dữ liệu và công cụ doanh nghiệp, rủi ro và cách kiểm soát
MCP gồm những phần nào, khác API và function calling ra sao, rủi ro nào có trong tài liệu chính thức và doanh nghiệp Việt Nam nên bắt đầu thế nào, dựa trên đặc tả 2026-07-28.
Trợ lý AI trả lời trôi chảy nhưng không biết gì về tài liệu, khách hàng hay hệ thống nội bộ của doanh nghiệp. Model Context Protocol (MCP) là giao thức mở được nhiều hãng AI hỗ trợ để nối trợ lý với những thứ đó, và cũng là thứ khiến đội bảo mật phải dè chừng.
Bài này dựa trên đặc tả MCP bản 2026-07-28 (bản hiện hành theo trang Versioning của dự án), tài liệu bảo mật của dự án, tài liệu của Anthropic, OpenAI, Google, Microsoft và thông cáo của Linux Foundation, đối chiếu đến ngày 21/10/2026.
Bài trả lời: MCP gồm những phần nào, khác API và function calling ở đâu, rủi ro nào được tài liệu chính thức nêu, khi nào không cần dùng, và doanh nghiệp Việt Nam nên bắt đầu ra sao. Click Star đã có bài riêng về API.
Điểm chính
- MCP là giao thức mở để ứng dụng AI kết nối với hệ thống bên ngoài. Server cung cấp 3 loại: tools (hàm để mô hình gọi), resources (dữ liệu làm ngữ cảnh) và prompts (mẫu lời nhắc do người dùng chọn).
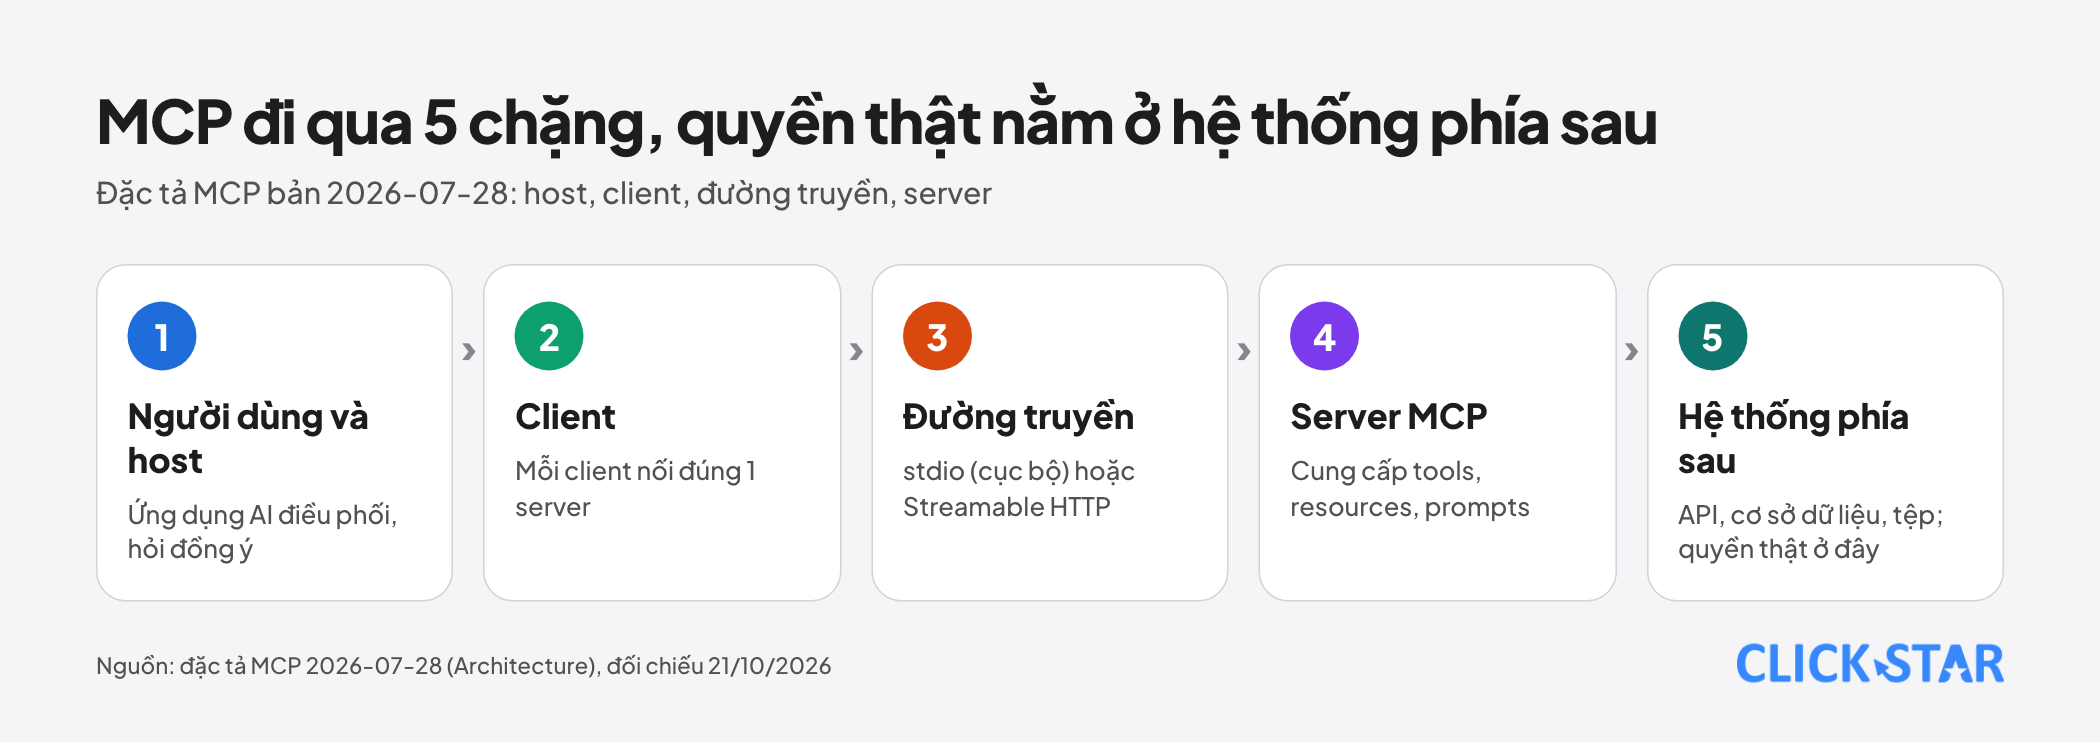
- Kiến trúc có 3 vai: host (ứng dụng AI), client (nối đúng 1 server) và server. Có 2 cách truyền chuẩn: stdio cho server chạy trên máy, Streamable HTTP cho server từ xa.
- Bản 2026-07-28 chuyển MCP sang kiểu không giữ phiên: bỏ bước bắt tay initialize và bỏ mã phiên.
- MCP không thay API. Server MCP thường vẫn gọi API phía sau; quyền truy cập thật nằm ở hệ thống phía sau.
- Rủi ro chính: quyền quá rộng, chuyển tiếp token, server cục bộ độc hại, mô tả công cụ bị cài chỉ dẫn ẩn và prompt injection. Cách kiểm soát: quyền tối thiểu, cách ly, người duyệt, nhật ký.
- Cách bắt đầu: 1 server chỉ đọc cho 1 nguồn dữ liệu, thử với nhóm nhỏ, bật nhật ký. Nếu 1 API đơn giản đã đủ thì không cần MCP.
MCP là gì và gồm những phần nào
Theo trang giới thiệu của dự án (đọc ngày 21/10/2026), MCP là chuẩn mã nguồn mở để kết nối ứng dụng AI với hệ thống bên ngoài như tệp, cơ sở dữ liệu, công cụ tìm kiếm và quy trình làm việc. Dự án ví MCP như cổng USB-C cho ứng dụng AI.
MCP là giao thức, không phải sản phẩm. Nó quy định cách AI và hệ thống trao đổi thông điệp, không quyết định hệ thống được phép làm gì. Trang tổng quan đặc tả nói MCP tự nó không ép được các nguyên tắc bảo mật.
Theo tài liệu Architecture, host là ứng dụng AI: tạo các client, kiểm soát quyền kết nối, áp chính sách bảo mật và yêu cầu đồng ý. Mỗi client chỉ nói chuyện với đúng 1 server, cục bộ hoặc từ xa. Server không được đọc toàn bộ hội thoại hay nhìn vào server khác.
3 loại server cung cấp
Theo các trang Tools, Resources và Prompts của đặc tả, mỗi loại có người điều khiển khác nhau:
- Tools: hàm mô hình gọi được, như truy vấn cơ sở dữ liệu. Do mô hình điều khiển.
- Resources: dữ liệu làm ngữ cảnh như tệp hay lược đồ cơ sở dữ liệu. Do ứng dụng quyết định đưa vào ngữ cảnh thế nào.
- Prompts: mẫu lời nhắc có tham số. Do người dùng chọn, ví dụ như lệnh gạch chéo.
Không phải sản phẩm nào cũng hỗ trợ đủ 3 loại: MCP connector của Anthropic chỉ hỗ trợ lời gọi tool, còn Copilot Studio hỗ trợ tools và resources (Microsoft Learn, cập nhật 17/10/2026).
2 cách truyền: stdio và HTTP có thể truyền phát
Đặc tả định nghĩa 2 cách truyền chuẩn. Với stdio, client chạy server như tiến trình con và trao đổi thông điệp JSON-RPC qua đầu vào, đầu ra chuẩn; đây là cách của server cục bộ. Với Streamable HTTP, server có 1 địa chỉ HTTP duy nhất và client gửi mỗi yêu cầu bằng 1 lệnh POST.
Server trả 1 đối tượng JSON, hoặc mở 1 luồng Server-Sent Events (SSE) để gửi thông báo tiến độ rồi mới gửi kết quả. Đó là ý nghĩa của "có thể truyền phát".
Theo trang Key Changes, bản 2026-07-28 bỏ initialize, bỏ mã phiên và bỏ việc nối lại luồng: luồng đứt thì client gửi lại yêu cầu mới. Mỗi yêu cầu tự mang phiên bản giao thức và khả năng của client.
MCP khác API thường, function calling và plugin ở đâu
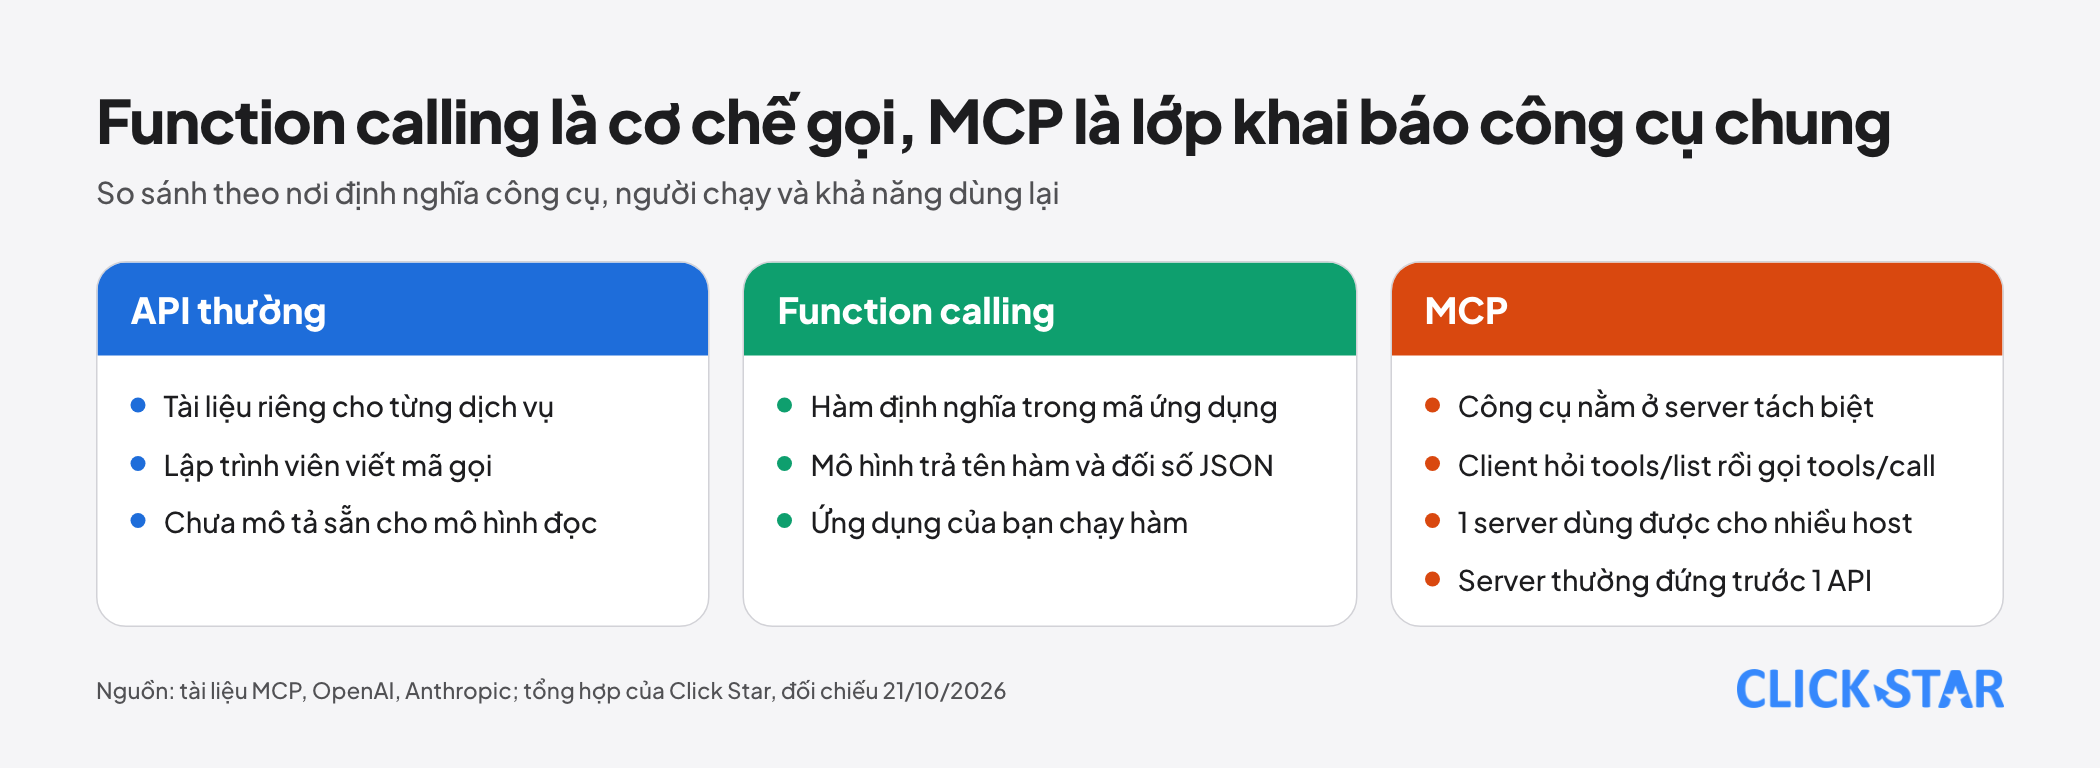
Theo hướng dẫn function calling của OpenAI (đọc 21/10/2026), mô hình trả về tên hàm và đối số JSON, ứng dụng của bạn chạy hàm rồi gửi kết quả lại. Tài liệu Anthropic mô tả cùng vòng lặp với client tools.
Với MCP, công cụ nằm ở server tách biệt. Client hỏi tools/list để biết có gì, rồi gọi tools/call, và cùng 1 server dùng được cho nhiều host. Server MCP thường đứng trước một API và mô tả nó thành công cụ có lược đồ JSON mà mô hình đọc được.
Suy luận của Click Star, dựa trên cách OpenAI và Anthropic mô tả công cụ MCP: function calling là cơ chế để mô hình yêu cầu gọi, còn MCP là lớp chuẩn hóa nơi công cụ được khai báo và gọi. Hai thứ bổ sung nhau. Về plugin, Click Star chưa đọc tài liệu chính thức so sánh nên không kết luận.
Ai đã hỗ trợ MCP và ai đang quản trị
Thông cáo Linux Foundation ngày 9/12/2025 nêu Claude, Cursor, Microsoft Copilot, Gemini, VS Code và ChatGPT đã áp dụng MCP. Theo tài liệu đọc ngày 21/10/2026, OpenAI có công cụ mcp trong Responses API, còn Anthropic có MCP connector (bản beta) yêu cầu server công khai qua HTTP.
Google, theo bài đăng ngày 7/7/2026, cho agent trong Gemini API kết nối server MCP từ xa.
Về quản trị, trang Governance (đọc 21/10/2026) ghi MCP là dự án của LF Projects, LLC, với Lead Maintainers giữ quyền quyết định cuối. Tư cách thành viên gắn với cá nhân, không có ghế dành riêng cho công ty.
Theo thông cáo ngày 9/12/2025, MCP là dự án sáng lập của Agentic AI Foundation thuộc Linux Foundation, với 8 thành viên Platinum, trong đó có AWS, Anthropic, Google, Microsoft và OpenAI. Anthropic nói mô hình quản trị của MCP giữ nguyên.
Xác thực và phân quyền: OAuth theo đặc tả
Theo trang Authorization của đặc tả 2026-07-28, xác thực là tùy chọn. Với HTTP nên theo đặc tả này; với stdio không nên theo mà lấy thông tin xác thực từ môi trường. Server MCP có bảo vệ đóng vai resource server của OAuth 2.1, client là OAuth client, còn authorization server cấp token.
Luồng chính: client gọi không token, nhận 401 kèm đường dẫn metadata (RFC 9728), khám phá authorization server, rồi xin token bằng PKCE và tham số resource (RFC 8707) nêu rõ server đích.
Quy tắc đáng nhớ nhất: server MCP phải kiểm tra token được cấp riêng cho nó và không được nhận hay chuyển tiếp token nào khác. Phần mở rộng Enterprise-Managed Authorization cho nhà cung cấp danh tính của doanh nghiệp quyết định nhân viên nào được dùng server nào.
Suy luận của Click Star: OAuth cho biết ai được gọi server, không quyết định mô hình làm gì với dữ liệu nhận về. Phân quyền chi tiết như hàng nào, trường nào vẫn do server và hệ thống phía sau thực hiện.
Rủi ro bảo mật và cách kiểm soát
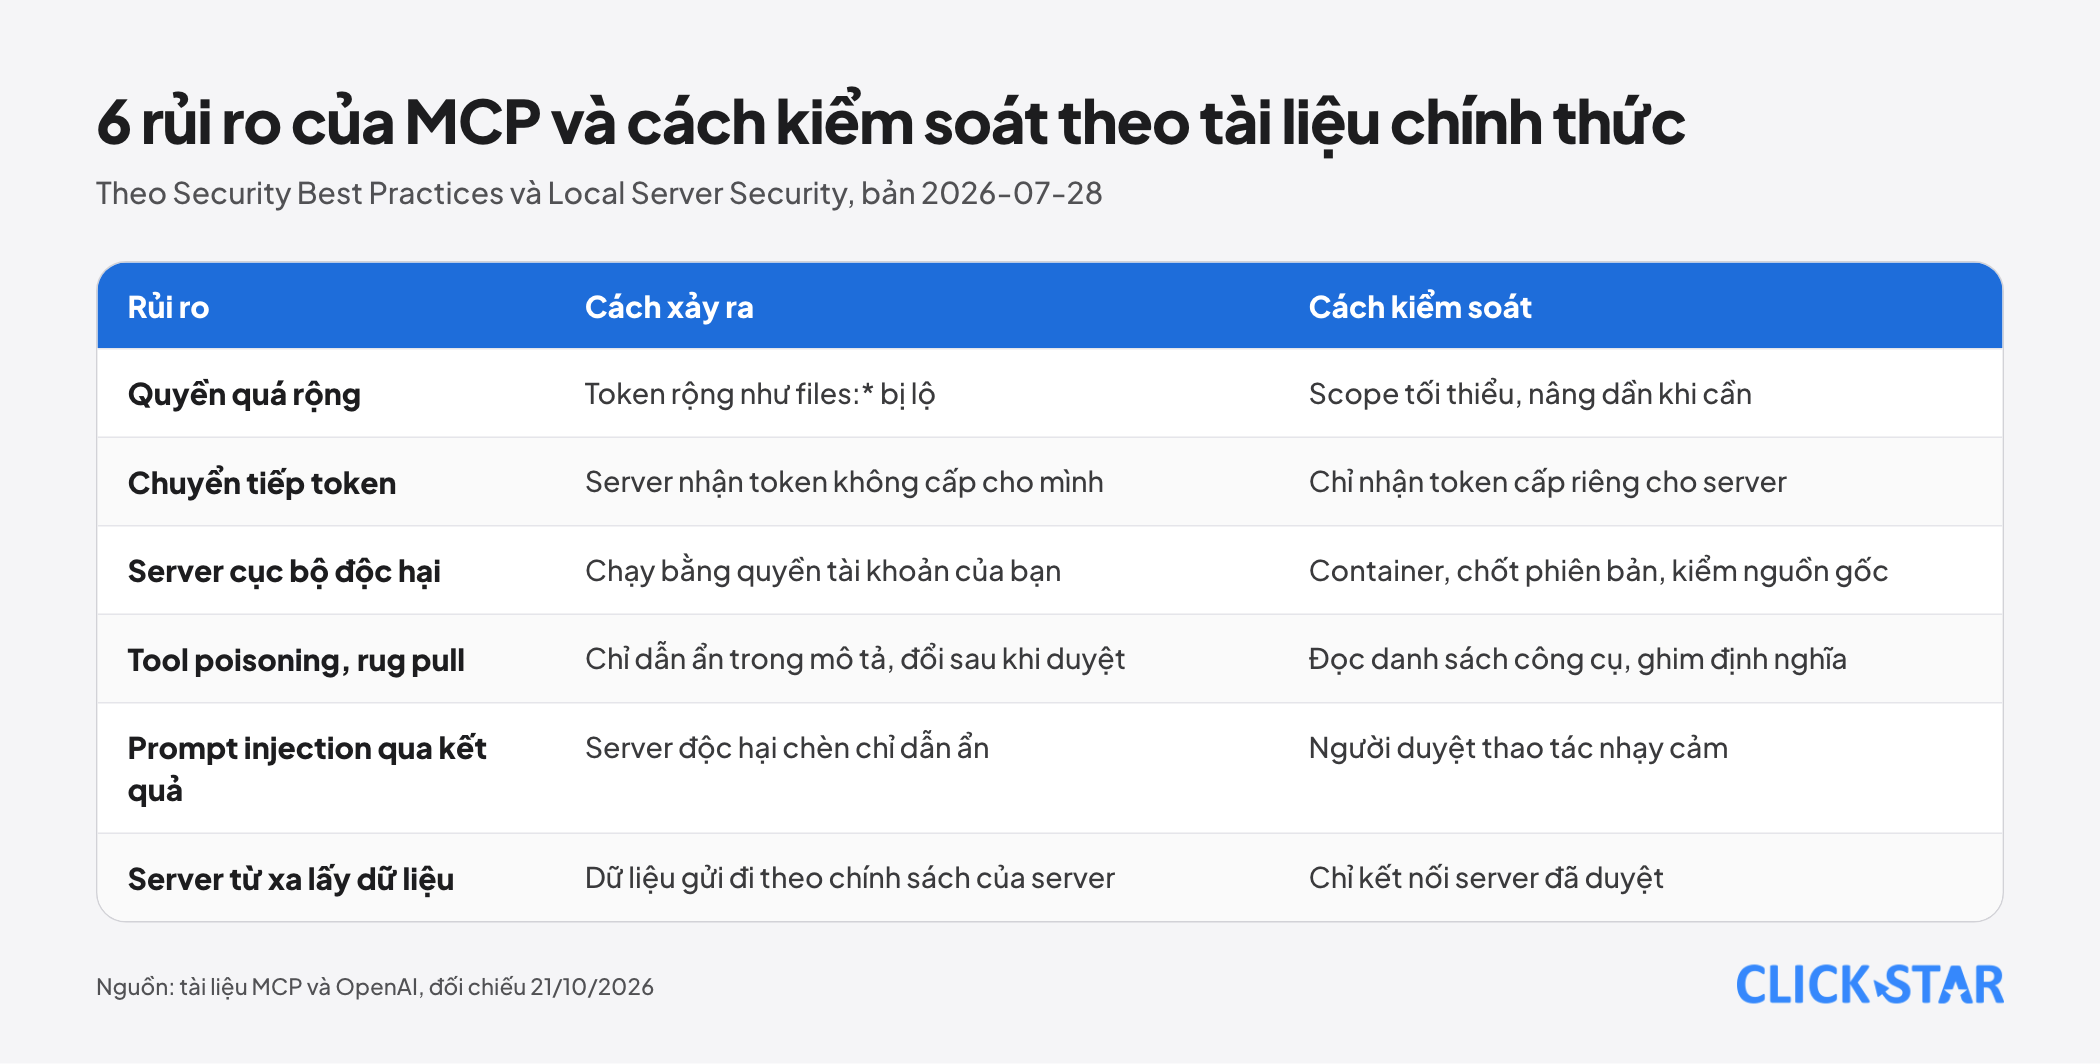
Tài liệu Security Best Practices (bản 2026-07-28) có 11 mục tấn công và cách phòng, theo Click Star đếm. Tool poisoning và rug pull nằm ở hướng dẫn Local Server Security chứ không ở tài liệu trên. Danh sách dưới đây gộp cả hai.
- Quyền quá rộng: token mang quyền như files:* hay db:* mà bị lộ thì mở cả bề mặt dữ liệu. Bắt đầu bằng scope tối thiểu, nâng dần khi cần.
- Chuyển tiếp token: server nhận token không cấp cho mình rồi đẩy xuống API phía sau. Đặc tả cấm, vì nó qua mặt kiểm soát và làm nhật ký ghi sai danh tính.
- Server cục bộ độc hại: chạy bằng đúng quyền tài khoản của bạn, đọc được khóa SSH và biến môi trường. Chạy trong container, chốt phiên bản, kiểm tra nguồn gốc gói.
- Tool poisoning và rug pull: tên và mô tả công cụ là chỉ dẫn mô hình đọc, nên có thể giấu lệnh và đổi sau khi bạn đã duyệt; mọi server dùng chung ngữ cảnh nên ảnh hưởng lẫn nhau. Đọc danh sách công cụ, chọn client ghim định nghĩa.
- Prompt injection qua kết quả: OpenAI cảnh báo server độc hại có thể chèn chỉ dẫn ẩn. Cần người duyệt thao tác nhạy cảm.
- Server từ xa lấy dữ liệu: theo OpenAI, dữ liệu gửi đến server chịu chính sách lưu trữ của chính server đó. Chỉ kết nối server đã duyệt.
Local Server Security có câu cần nhớ: không có kiểm tra nào chứng minh trước một server sẽ làm gì, nên hãy coi server bên thứ ba là mã không tin cậy và trao đúng quyền tối thiểu. OpenAI mặc định yêu cầu duyệt trước khi chia sẻ dữ liệu; Anthropic có tiêu đề beta mcp-client-2026-09-15 để ghim danh sách công cụ.
Khi nào không cần MCP
Nếu chỉ có 1 ứng dụng cần gọi 1 API, function calling với API đó là đủ, vì vòng lặp này không cần server trung gian. Nếu quy trình cố định và không cần mô hình chọn công cụ, luồng tự động hóa với bước định sẵn dễ kiểm soát hơn.
Chi phí cũng là lý do: theo Anthropic, mô tả công cụ tính vào token đầu vào, và theo OpenAI, allowed_tools giúp giảm chi phí và độ trễ.
Đánh giá của Click Star. MCP đáng thử khi có từ 2 ứng dụng AI trở lên cần cùng một số nguồn dữ liệu, hoặc khi doanh nghiệp muốn đổi nhà cung cấp mô hình mà không viết lại phần nối. Rủi ro lớn nằm ở quản trị: ai được cài server, ai duyệt quyền, ai đọc nhật ký.
Công khai lợi ích: Click Star cung cấp dịch vụ tích hợp AI và AI automation, nên có lợi ích thương mại khi doanh nghiệp tích hợp; vì vậy bài nêu cả các trường hợp không cần MCP.
Lộ trình 4 bước cho doanh nghiệp Việt Nam
Khung tham khảo của Click Star, không phải số đo hay quy định: bắt đầu nhỏ, chỉ đọc, có người duyệt, có nhật ký.
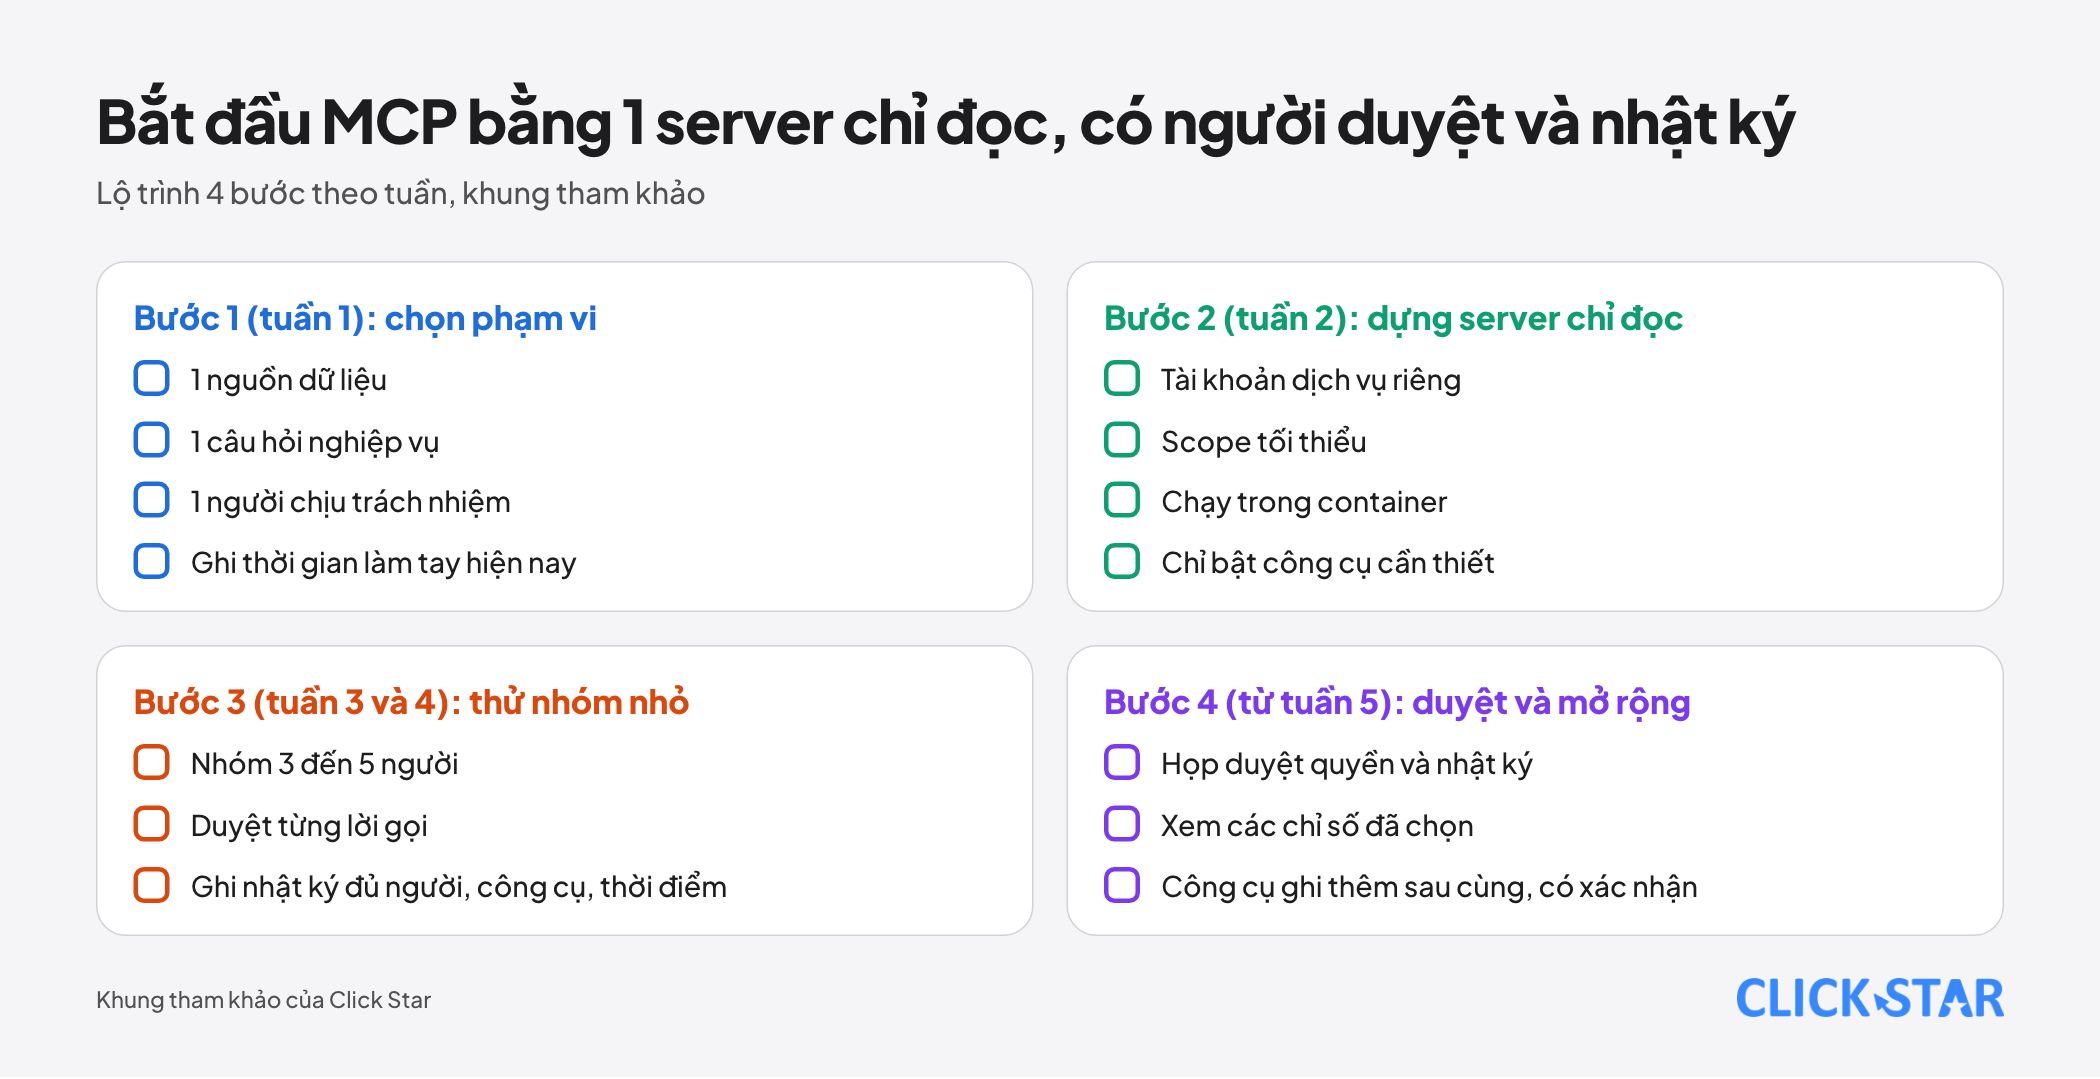
- Bước 1 (tuần 1): chọn 1 nguồn dữ liệu, 1 câu hỏi nghiệp vụ và 1 người chịu trách nhiệm, rồi ghi lại thời gian làm tay hiện nay.
- Bước 2 (tuần 2): dựng hoặc chọn 1 server chỉ đọc, dùng tài khoản dịch vụ riêng với scope tối thiểu, chạy trong container, chỉ bật công cụ cần thiết.
- Bước 3 (tuần 3 và 4): thử với nhóm nhỏ, ví dụ 3 đến 5 người, bật duyệt từng lời gọi và ghi nhật ký đủ người dùng, công cụ, tham số, thời điểm.
- Bước 4 (từ tuần 5): họp duyệt quyền và nhật ký, xem các chỉ số bên dưới rồi mới quyết định mở rộng. Công cụ ghi hoặc xóa chỉ thêm sau cùng, có xác nhận của người.
Nếu nguồn chứa thông tin khách hàng, hãy đối chiếu quy định bảo vệ dữ liệu cá nhân trước khi mở; Click Star đã có bài riêng về luật này.
Checklist đánh giá một MCP server
- Nhà phát hành xác định được, mã nguồn đọc được, phiên bản đã chốt.
- Đã đọc từng mô tả công cụ, không thấy chỉ dẫn lạ; đã liệt kê công cụ ghi và xóa.
- Token cấp riêng cho server, scope tối thiểu, không chuyển tiếp token.
- Biết dữ liệu gửi đi đâu và lưu bao lâu; có cách ly.
- Có nhật ký, có người duyệt thao tác nhạy cảm, có quy trình thu hồi khi có sự cố.
Cách đo
Chưa có số đo của Việt Nam để làm chuẩn, nên hãy đo so với mốc làm tay ở bước 1. Chỉ số tham khảo: tỷ lệ lời gọi thành công, tỷ lệ bị người từ chối, số token cho mô tả công cụ so với số công cụ thật sự được gọi, thời gian hoàn thành tác vụ. Kiểm nhật ký bằng cách lấy 20 lời gọi bất kỳ và xem có truy ra đủ người, công cụ, tham số, thời điểm không.
Điều chưa biết
Click Star không có số đo mức độ dùng MCP ở Việt Nam, số lượng server độc lập hay tần suất tấn công thực tế. Các tài liệu bảo mật mô tả khả năng và cách phòng, không đo tỷ lệ xảy ra.
Click Star chưa đọc điều lệ của Agentic AI Foundation về quyền quyết định đặc tả, chưa kiểm client nào hỗ trợ Enterprise-Managed Authorization, và chưa đọc tài liệu so sánh MCP với plugin.
Những sai lầm thường gặp
- Cài server cộng đồng cho nhanh và chạy trực tiếp trên máy có khóa SSH và biến môi trường quan trọng.
- Cấp token quyền rộng cho tiện thay vì scope tối thiểu.
- Để server chuyển tiếp token của người dùng xuống API thay vì dùng token cấp riêng.
- Mở ngay công cụ ghi hoặc xóa trước khi chạy thử chỉ đọc.
- Chỉ duyệt server lúc cài, không theo dõi việc server đổi định nghĩa công cụ.
- Không bật nhật ký, nên khi có sự cố không truy ra được.
- Dùng MCP cho việc mà 1 API đơn giản đã đủ.
Bài liên quan



Cần tư vấn cụ thể cho doanh nghiệp?
Click Star giúp anh/chị xây dựng giải pháp phù hợp ngành nghề và quy mô. Trả lời mọi câu hỏi trong giờ làm việc.